


מקור: 010 Cyber Alerts
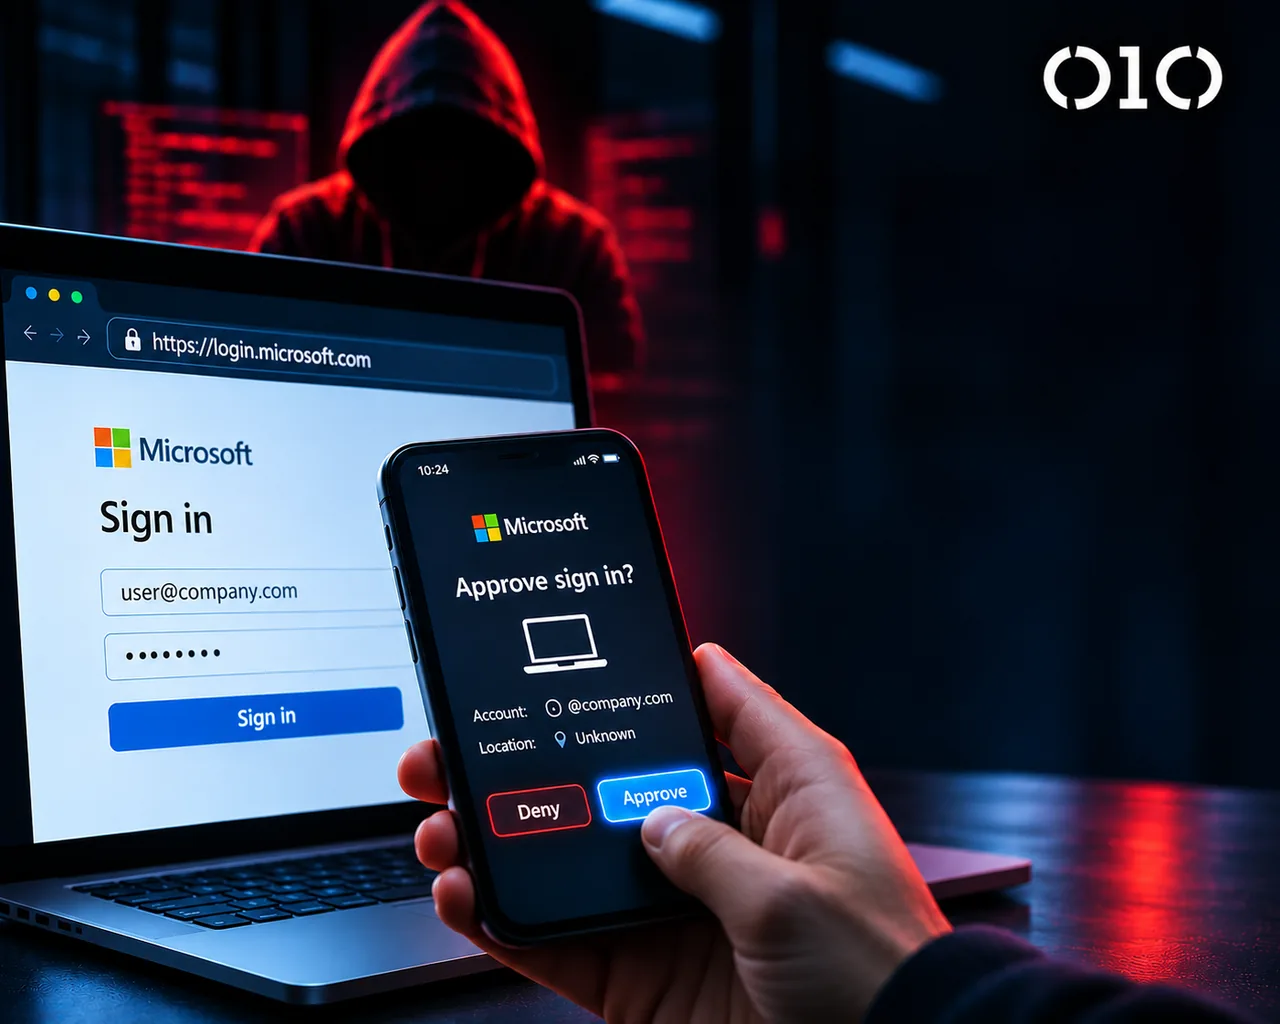
מנגנון Device Code Flow, המיועד להקל על הזדהות במכשירים ללא דפדפן, הפך ליעד משמעותי עבור תוקפים המבצעים פישינג מתוחכם. התוקפים יוזמים תהליך התחברות ומשכנעים עובדים להזין קוד אימות לגיטימי באתרי השירות, ובכך מעניקים לתוקף אסימון גישה לשירותים ארגוניים. מחקרים עדכניים, כולל דיווח של מיקרוסופט על קמפיין EvilTokens, מדגישים כי גם ארגונים המשתמשים באימות חזק ודפדפנים מאובטחים חשופים לסיכון זה, שכן המשתמש מאשר במודע את הבקשה מבלי להבין את מהותה. המומחים ממליצים לארגונים למפות את השימוש ב-Device Code Flow, להגביל את המנגנון באמצעות מדיניות Conditional Access ב-Microsoft Entra ID, ולהגביר את המודעות של העובדים לסיכונים בתהליכי הרשאה.
