


מקור: The Hacker News
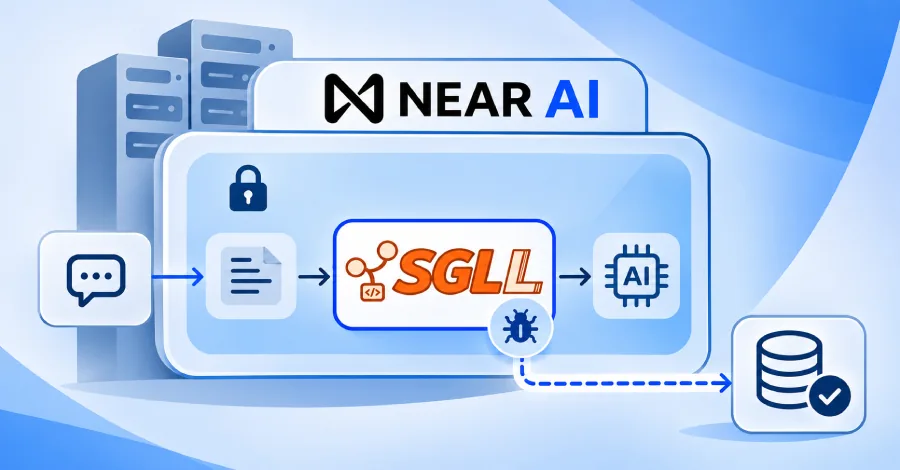
חברת NEAR AI דיווחה על אירוע אבטחה שבו גורם עוין ניצל חוליית ביצוע קוד מרחוק (RCE) במנוע הסקת המסקנות בקוד פתוח SGLang. התוקף הצליח להריץ קוד זדוני על אחד משרתי ההסקה של החברה ביום ראשון האחרון. כתוצאה מהפריצה, נחשפו נתונים השייכים ל-18 סוכנים ומידע של כ-100 משתמשים. החברה ציינה כי התוקף עשוי היה לצפות בבקשות שעובדו באותו שרת, לרבות בקשות שבוצעו במצב חסוי, אשר אמורות לעבור עיבוד בתוך סביבת ביצוע מהימנה (TEE).
