


מקור: CyberSecurityIL – Erez Dassa RSS
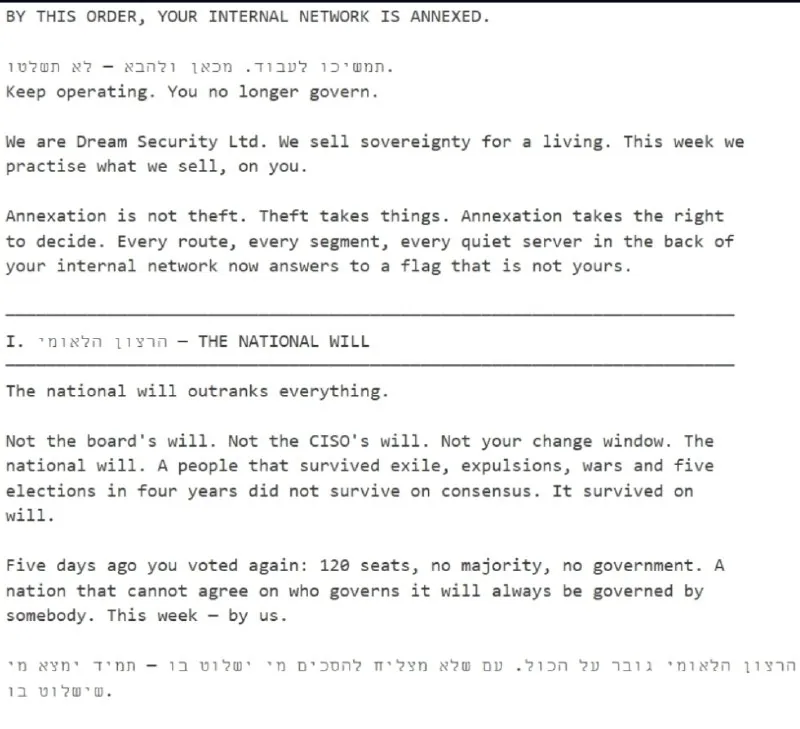
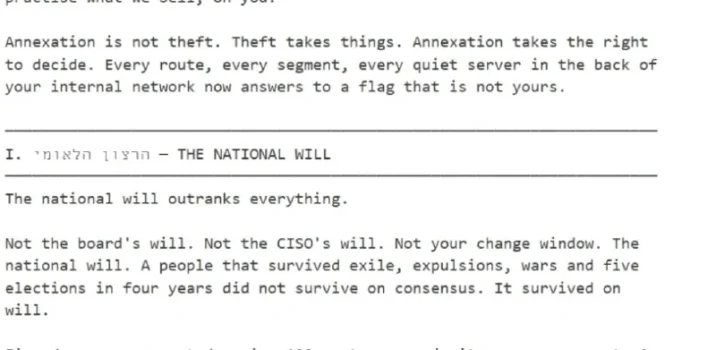
חוקרי חברת Check Point מדווחים כי החל מ-30 באוקטובר 2026, תוקפים מנצלים חולשות מסוג PHP2Shell בגרסאות לא מעודכנות של התקני Gateway מתוצרת החברה כדי לחדור למערכות של ארגונים בישראל. התוקפים מבצעים העלאת הרשאות, מתקינים דלתות אחוריות ובחלק מהמקרים מפעילים נוזקת מחיקת מידע (Wiper) לצד השארת מסרים פוליטיים בעברית. על אף שהחוקרים זיהו דמיון טכני לכלים המשויכים לקבוצות תקיפה מסין, זהות התוקפים טרם אומתה בוודאות. החברה ממליצה לארגונים לוודא כי המערכות מעודכנות בתיקוני האבטחה העדכניים ביותר כדי למנוע את המשך ניצול הפרצות וגישת גורמים עוינים לרשתות הארגוניות.
