


מקור: The Hacker News
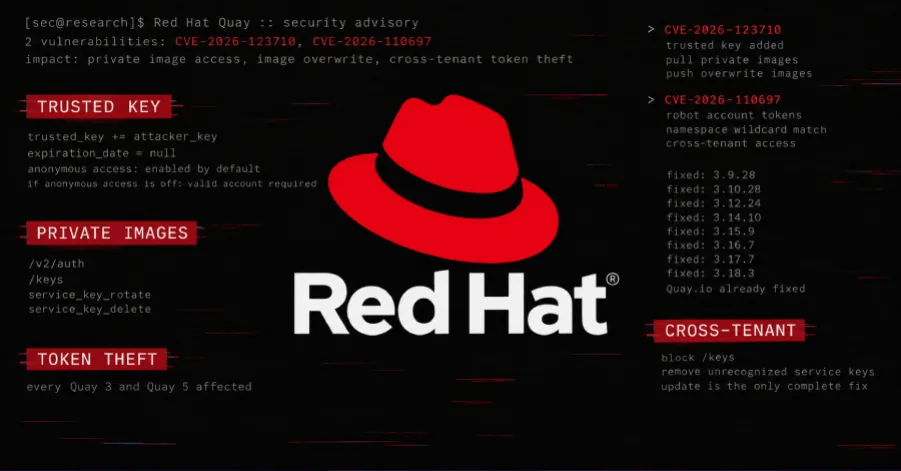
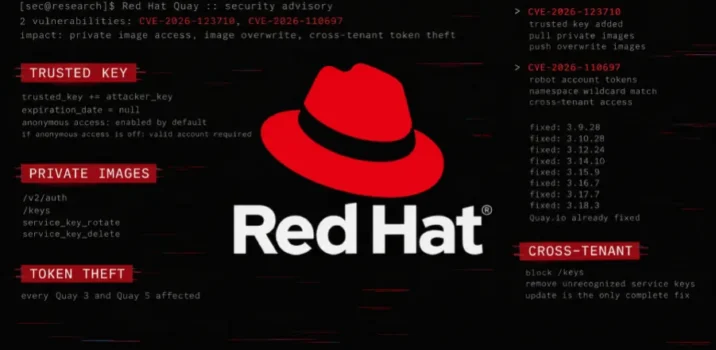
חברת Red Hat פרסמה עדכוני אבטחה לפתרון ה-Quay שלה, בעקבות גילוי פרצת אבטחה קריטית המאפשרת לתוקפים לקרוא ולדרוס תמונות קונטיינרים פרטיות בכל המאגרים. הפגיעות רלוונטית למערכות שבהן מופעלת גישה אנונימית, שם ניתן לנצל את הפרצה ללא צורך בחשבון, אך גם בסביבות ללא גישה אנונימית, כל בעל חשבון מאומת עלול להוות סיכון. החברה שחררה גרסאות מעודכנות עבור שמונה מהדורות של Quay וקוראת למשתמשים לעדכן את המערכות ללא דיחוי כדי למנוע חשיפת מידע רגיש או פגיעה בשלמות התמונות המאוחסנות במאגרי הקונטיינרים הארגוניים.
