


מקור: Check Point Research
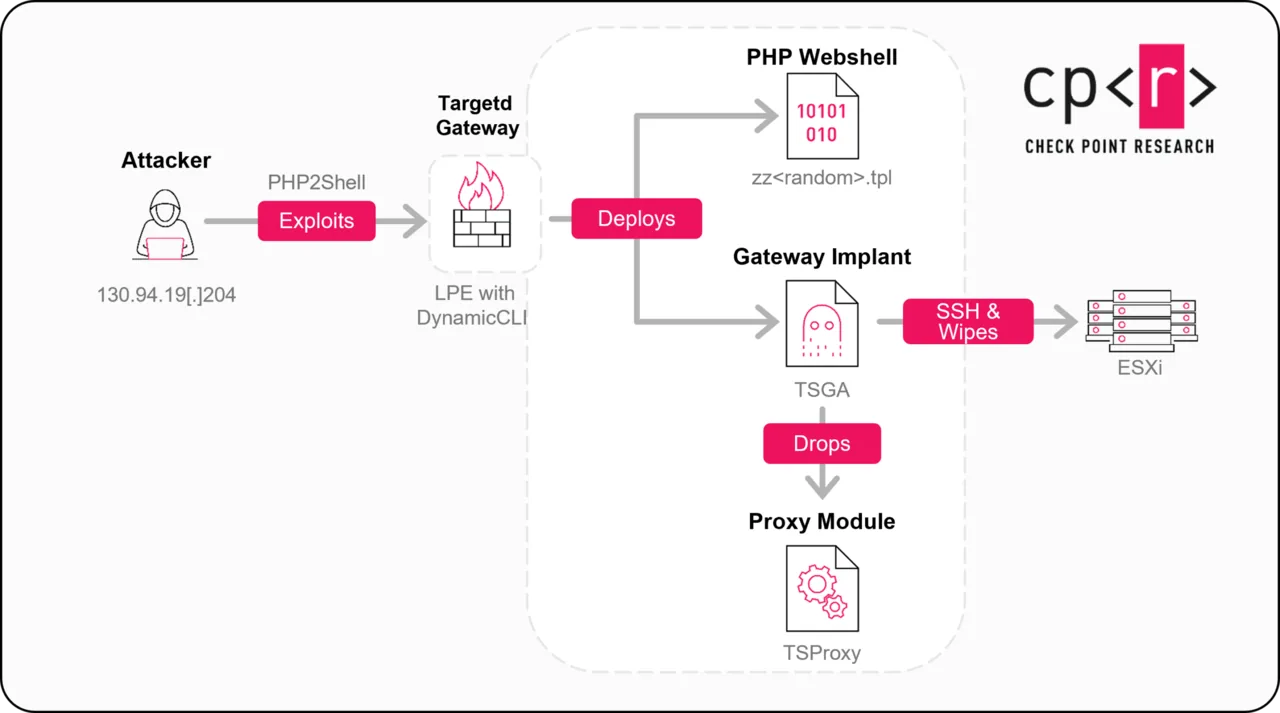
חברת Check Point פרסמה דוח אודות קמפיין תקיפה רחב המנצל פרצות במוצרי Mobile Access Gateway של החברה. התוקפים משתמשים בשיטת PHP2Shell לקבלת דריסת רגל ראשונית ולאחר מכן מנצלים את CVE-2026-123039 לצורך הסלמת הרשאות לדרגת root. במהלך הקמפיין, אשר כלל גל תקיפות ממוקד נגד ארגונים בישראל בסוף אוקטובר, הותקנו דלתות אחוריות מסוג TSGA ו-TSProxy, ובוצעה פריצה לסביבות וירטואליות של VMware ESXi לשם הפעלת רכיב למחיקת קבצים. החוקרים מציינים כי הכלים המשמשים בתקיפה חולקים מאפיינים טכניים עם ערכת הכלים PhiliKit, וכי התוקפים השאירו הודעות בעלות גוון פוליטי לאחר הפעילות ההרסנית.
