


מקור: CyberSecurityIL – Erez Dassa RSS
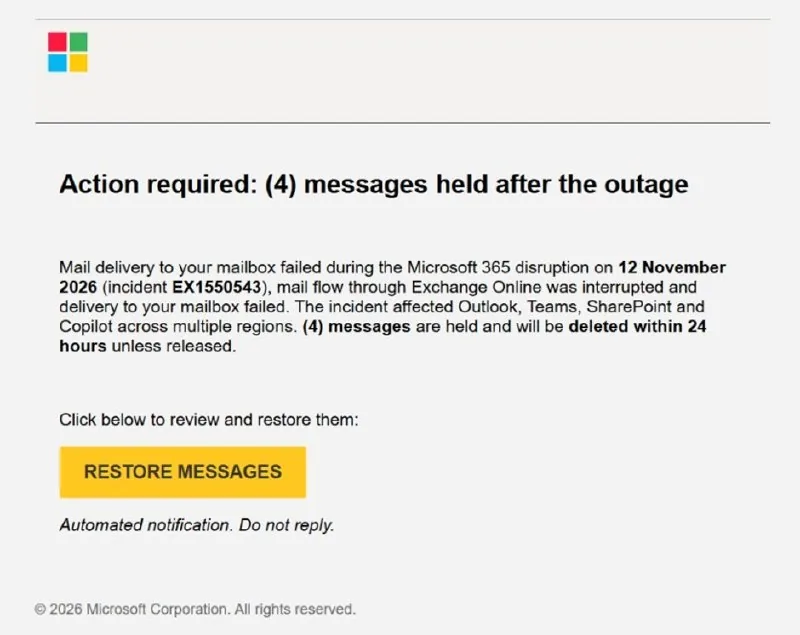
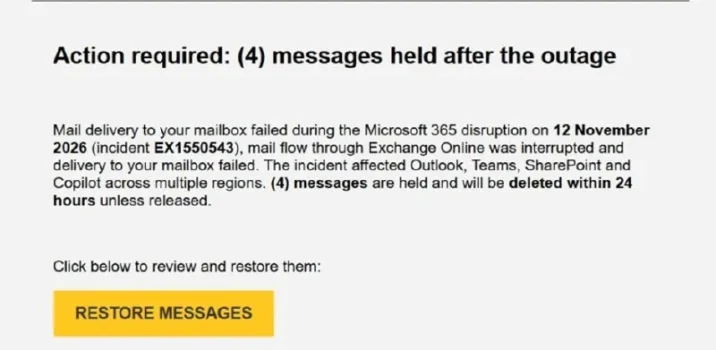
חברת מייקרוסופט פרסמה אזהרה רשמית בעקבות זיהוי קמפיין פישינג ממוקד המנצל את התקלה הטכנית הרחבה שדווחה לאחרונה. התוקפים משתמשים בשלושה דומיינים שונים לצורך שליחת הודעות דוא"ל זדוניות, הכוללות קישורי מעקב של SendGrid המפנים את המשתמשים לאתרים חיצוניים. מטרת הפעילות היא גניבת נתוני הזדהות של משתמשים המושפעים מהתקלה. החברה פרסמה אינדיקטורים לפשרה כדי לסייע באיתור ובחסימת הניסיונות הללו. במקביל, מייקרוסופט שבה והדגישה כי התקלה המקורית במערכותיה נבעה מסיבות טכניות בלבד ולא כתוצאה מפעילות זדונית או מתקפת סייבר חיצונית.
