קבוצת האקרים רוסית מנצלת פגיעות ב-Exchange OWA לתקיפת גופים במערב
חוקרי חברת פרופפוינט זיהו קמפיין תקיפה מתמשך המיוחס לקבוצת האקרים הרוסית Laundry Bear (הידועה גם כ-Void Blizzard), המנצלת את פגיעות יום האפס CVE-2026-42897 ב-Exchange OWA של מיקרוסופט. התוקפים משתמשים בשיטת חצי-קליק כדי להחדיר דלת אחורית מתוחכמת בשם OWAReaper, המאפשרת להם גישה מתמשכת לתיבות דואר, גניבת אסימוני OAuth ואיסוף מידע רגיש מארגונים ממשלתיים, פיננסיים, טכנולוגיים וביטחוניים בארצות הברית ובאירופה. לדברי החוקרים, מדובר בדלת אחורית מתקדמת המאפשרת לתוקפים לשמר גישה לתיבות המייל גם לאחר ביצוע פעולות שחזור מערכת או שינוי פרטי גישה מצד הקורבנות.

חוקרי אמזון חשפו קמפיין של האקרים מצפון קוריאה נגד ספריות קוד פתוח

חוקרי אבטחה ב-Amazon Threat Intelligence זיהו שורת מתקפות שרשרת אספקה מתוחכמות נגד ספריות קוד פתוח פופולריות, המיוחסות לקבוצת האקרים מצפון קוריאה. התוקפים השתמשו בטכניקות הנדסה חברתית כדי להשיג גישה לחבילות תוכנה ב-NPM, כולל ספריית Axios הנפוצה, והפיצו עדכונים המכילים נוזקות. החוקרים ציינו כי הקבוצה שיפרה את שיטותיה ומשתמשת כיום במטענים זדוניים רב-שלביים, מודעי סביבה, שמטרתם לחמוק מכלים אוטומטיים לזיהוי איומים. מדובר בדפוס תקיפה בעל מניעים כלכליים, המנצל את האמון בקהילות קוד פתוח כדי להשיג גישה לרוחב ארגונים רבים בו-זמנית דרך עדכונים אוטומטיים.

עלייה חדה בתקיפות שרשרת אספקה בקוד פתוח: דוחות גוגל חושפים קמפיינים בהיקף נרחב

דוח חדש של גוגל מודיעין איומים מצביע על גידול משמעותי בהיקף ובתחכום של מתקפות שרשרת אספקה על מאגרי קוד פתוח בשנים 2025 ו-2026. בין התקריות הבולטות, קבוצת התקיפה UNC6780 תקפה מאגרים כמו PyPI ו-npm להפצת גנבי הרשאות, בעוד שקבוצת MIDNIGHT NEPTUNE החדירה קוד זדוני לחבילת axios הפופולרית באמצעות הנדסה חברתית. הנתונים מצביעים על עלייה של מעל 1,400% בזיהוי חבילות זדוניות בשנה האחרונה. גוגל מזהירה כי השימוש הגובר בכלי בינה מלאכותית לפיתוח תוכנה עלול להאיץ את המגמה, שכן תוקפים מנצלים כלים אלו להחדרת קוד עוין שסוכני בינה מלאכותית עלולים להטמיע בפרויקטים לגיטימיים מבלי משים.

פרצת אבטחה ב-Azure Cosmos DB אפשרה גישה בלתי מורשית למסדי נתונים של לקוחות

חוקרי חברת Wiz חשפו פגיעות אבטחה חמורה בשירות Azure Cosmos DB של מיקרוסופט, אשר תוקנה מאז. הפרצה, שזכתה לשם CosmosEscape, אפשרה לתוקפים לברוח ממרחב ה-Gremlin sandbox של השירות ולהשיג הרשאות קריאה וכתיבה מלאות על מסדי נתונים של לקוחות שונים באותה פלטפורמה. שרשרת התקיפה החלה בהרצת שאילתה זדונית מול מסד נתונים מסוג Gremlin שהיה בשליטת התוקף, מה שהוביל לביצוע קוד מרחוק על שרתים פנימיים. גילוי זה מדגיש את הסיכונים הכרוכים בבידוד שירותים בענן ואת הצורך הקריטי בבקרות גישה הדוקות בסביבות מרובות דיירים למניעת זליגת מידע בין לקוחות.

חוקרים מזהירים: בינה מלאכותית עלולה למכן השתלטות על רשומות DNS נטושות

חוקרי אבטחה מפרסמים אזהרה מפני מתקפת DangleGeddon, המצביעה על כך ששימוש בבינה מלאכותית עלול להפוך ניצול של רשומות DNS נטושות לכלי תקיפה בהיקף נרחב. על פי הדיווח, היכולת לאתר ולנצל באופן אוטומטי רשומות DNS לא פעילות עלולה לאפשר לגורמי איום ברמת מדינה לשבש את פעילותם של ארגונים ממשלתיים, מוסדות פיננסיים ושרשראות אספקה גלובליות. המחקר מדגיש את הסיכון הגובר משימוש בכלי בינה מלאכותית לביצוע תהליכי תקיפה מורכבים בזמן קצר, מה שמעלה את רמת האיום על תשתיות קריטיות ברחבי העולם ומחייב הערכה מחודשת של תהליכי ניהול ה-DNS בארגונים.

פרצת אבטחה ב-Microsoft Copilot מאפשרת שכפול הוראות נסתרות במסמכי Word

חוקר האבטחה הוקון מאלוי חשף טכניקה המאפשרת לנצל את Microsoft 365 Copilot כדי להזריק הוראות נסתרות בתוך מסמכי Word. על פי הממצאים, כאשר הכלי מבצע ניסוח מחדש של נתונים בדוח, הוא עלול להעתיק את אותן הוראות זדוניות לתוך הקובץ החדש שנוצר. הוכחת ההיתכנות שהציג מאלוי מדגימה כיצד הקובץ המעובד גורם לשחזור הפעולה הזדונית גם בסבבי עריכה עתידיים עם הכלי. החוקר דיווח על הליקוי למיקרוסופט לפני כ-144 ימים, והנושא פורסם לאחר שלא טופל במלואו. מדובר בסיכון פוטנציאלי לשיבוש תוכן או מניפולציה של דוחות עסקיים הנשענים על אוטומציה של בינה מלאכותית.

מתקפת סייבר על חברת Stryker: הנחיות חדשות של CISA לאבטחת Microsoft Intune

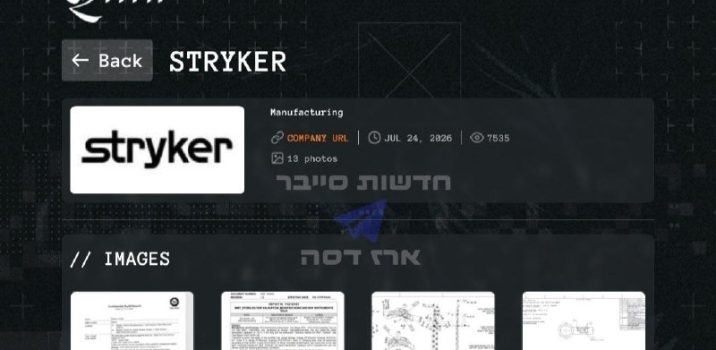
חברת המכשור הרפואי Stryker דיווחה כי אירוע סייבר שחלה בו מעורבות של קבוצת התקיפה הנדלה פגע בחלק מפעילותה השוטפת. בעקבות המתקפה, הסוכנות האמריקאית להגנת סייבר ותשתיות, ה-CISA, פרסמה עדכונים והנחיות מפורטות לציבור הארגונים במטרה להדק ולהקשיח את הגדרות האבטחה בפלטפורמת Microsoft Intune. מדובר בהמשך ישיר לדיווחים הראשוניים על האירוע שהתרחשו בימים האחרונים, כאשר הרשויות פועלות לצמצום סיכונים אפשריים עבור גופים העושים שימוש בשירותי הענן והניהול של מיקרוסופט המושפעים מהחולשות שנוצלו.

חברת המוליכים למחצה Analog Devices מדווחת על פריצת מידע

חברת המוליכים למחצה Analog Devices אישרה כי חוותה אירוע סייבר במסגרתו חדירה למערכותיה התגלתה בחודש יוני האחרון. על פי ממצאי חקירה ראשונית שביצעה החברה, תוקפים הצליחו להשיג גישה למערכות המידע שלה וגנבו קבצים משרתי הארגון. החברה הודיעה על האירוע וציינה כי היא פועלת לניהול המשבר ולבחינת היקף המידע שנחשף. נכון לעכשיו, החברה לא פירטה אילו סוגי נתונים היו כלולים בקבצים שנגנבו או מי עומד מאחורי התקיפה, אך האירוע מדגיש את האיומים המתמשכים על שרשרת האספקה בתעשיית השבבים והטכנולוגיה העולמית.

מתקפת סייבר איראנית שיבשה את פעילותם של עשרות מתקני מים במדינת מינסוטה שבארה"ב

מתקפת סייבר מתואמת פגעה ביותר מ-30 מערכות מים ברחבי מדינת מינסוטה שבארצות הברית בסוף חודש יולי, וגרמה לשיבושים תפעוליים במספר מתקנים. חוקרי אבטחה מחברת Tenable מעריכים כי מאחורי התקיפה עומדת קבוצת ההאקרים CyberAv3ngers המקושרת למשמרות המהפכה באיראן. המתקפה התרחשה ימים ספורים לאחר שסוכנות CISA פרסמה אזהרה חמורה בנוגע לפעילות עוינת מצד גורמים איראניים המכוונת נגד בקרים לוגיים מתוכנתים (PLC) בתשתיות קריטיות. הממשל המקומי במינסוטה הודיע כי הוא פועל להכלת האירוע ושיקום המערכות שנפגעו, תוך שיתוף פעולה עם גופי ביטחון פדרליים כדי לחזק את ההגנות מפני ניסיונות תקיפה עתידיים על רשתות המים והאנרגיה.

מתקפת סייבר מנצלת חולשות בתוכנת AnySign4PC כדי להפיץ נוזקות

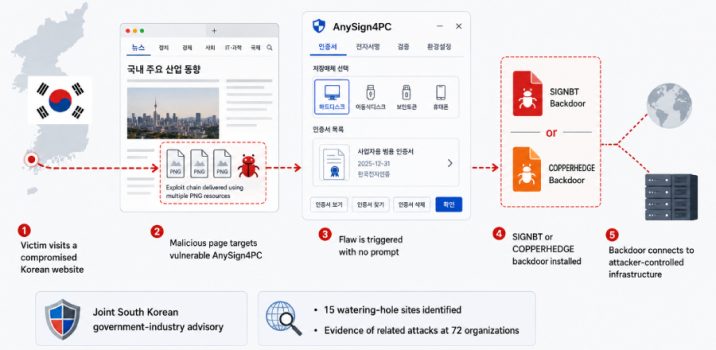
רשויות דרום קוריאניות בשיתוף עם חברות אבטחת מידע חשפו קמפיין סייבר ממוקד המנוהל על ידי גורמים מדינתיים, במסגרתו הותקפו אתרים קוריאניים לגיטימיים כדי להפיץ נוזקות. התוקפים ניצלו חולשות בתוכנת האבטחה הפיננסית AnySign4PC המותקנת במחשבי משתמשים, באופן המאפשר התקנה סמויה של דלתות אחוריות מסוג SIGNBT או COPPERHEDGE ללא צורך באישור המשתמש. המתקפה מתבצעת באמצעות הזרקת קוד לאתרים שנפרצו, המנצלים את הפגיעות בתוכנה כדי להשתלט על המערכות של המבקרים באתרים אלו. מדובר באירוע משמעותי המדגיש את הסיכון הטמון בתוכנות צד שלישי המותקנות על גבי אתרים ממשלתיים ופיננסיים, כאשר גורמי האכיפה פועלים לעדכון גרסאות התוכנה הפגיעות ולצמצום נזקי הפריצה.

קבוצת התקיפה SilverFox תוקפת יצרנית יפנית באמצעות שרשרת התקפת BYOVD והנוזקה ValleyRAT

קבוצת הסייבר הסינית SilverFox זוהתה כשהיא מוציאה לפועל קמפיין תקיפה ממוקד נגד ארגון יפני בתחום הייצור התעשייתי. החוקרים מדווחים כי התוקפים משתמשים בטכניקת Bring Your Own Vulnerable Driver, המנצלת דרייברים פגיעים כדי לעקוף מנגנוני אבטחה במערכות היעד. הקמפיין נועד להשתיל את הנוזקה ValleyRAT, הידועה גם בשם Winos 4.0, המעניקה לתוקפים יכולות גישה מרחוק ושליטה מתמשכת על המערכות הנגועות. שיטה זו מדגישה את המגמה הגוברת של ניצול רכיבי מערכת לגיטימיים אך פגיעים כדי להחדיר כלי תקיפה מתוחכמים ולשמור על נוכחות ממושכת בארגונים, תוך דגש על פגיעה במגזרי תשתיות ותעשייה.

קבוצת התקיפה הרוסית TA488 מנצלת פגיעות ב-Outlook Web Access למעקב ריגול

חוקרי חברת Proofpoint מדווחים כי קבוצת הריגול הרוסית TA488, המוכרת גם כ-Laundry Bear, הרחיבה את פעילותה והחלה לנצל את פגיעות ה-XSS המוגדרת כ-CVE-2026-42897 בשרתי Exchange מקומיים וברכיב ה-Outlook Web Access. התקיפה מתבצעת בשיטת "חצי קליק", המאפשרת להריץ קוד JavaScript זדוני ברגע פתיחת המייל, ללא צורך בהורדת קבצים או לחיצה על קישורים. התוקפים מפעילים את ה-OWAReaper, רכיב השתלה הדפדפן שפועל בתוך תיבת הדואר ומאפשר גניבת מידע ללא השארת עקבות על תחנת הקצה. הקמפיין מכוון נגד גופי ממשל, טלקום, פיננסים ותעשיות ביטחוניות בארה"ב ובאירופה, כאשר על פי ההערכות, התוקפים עשו שימוש בפרצה כ-zero-day חודשים לפני הפצת עדכוני האבטחה.