מכשירי אנדרואיד TV זולים משמשים כשרתי פרוקסי וזיוף זהות לצורכי הונאת פרסומות
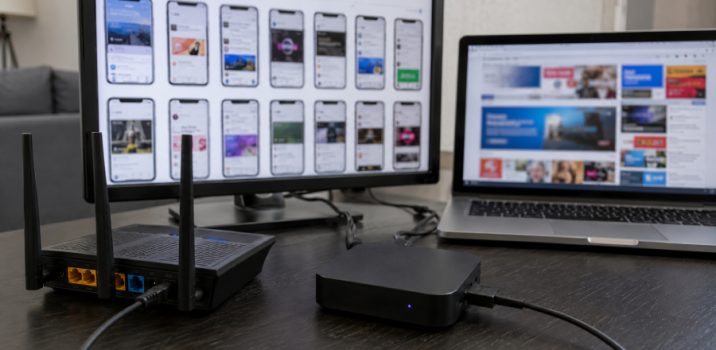
חוקרי חברת Bitsight חשפו פעילות זדונית המכונה Fuyao, במסגרתה מכשירי Android TV זולים מגיעים מהמפעל עם אפליקציות זדוניות המזייפות את זהות החומרה של המכשיר ומתחזות לטלפונים חכמים מתוצרת סמסונג, וואווי, שיאומי או ויוו. האפליקציות מבצעות הונאות הקלקות על פרסומות ומנצלות את רוחב הפס של המשתמשים כדי להפוך את המכשירים לשרתי פרוקסי עבור צדדים שלישיים. על פי הממצאים, הפעילות מיוחסת לחברה הסינית Zhejiang Fengwo IoT Technology, אשר מפיצה את התוכנה המותקנת מראש על המכשירים. פעילות זו מעמידה את המשתמשים בסיכון ביטחוני משמעותי בשל הפיכת הרשת הביתית שלהם לכלי המנוצל למטרות לא מורשות.
CAF Bank משביתה את שירותי הבנקאות המקוונת בשל פגיעות במערכת

בנק CAF הבריטי ממשיך להשבית את שירותי הבנקאות המקוונת שלו מזה שבוע, לאחר שזיהה ניסיונות הונאה בחשבונות לקוחות. חקירת הבנק העלתה כי המקור לבעיה הוא פגיעות לא ידועה שנתגלתה בחיבור שבין מערכות הבנק לבין תוכנה של צד שלישי. כתוצאה מכך, כ-14,000 עמותות לקוחות הבנק אינן יכולות לבצע תשלומים דחופים, כולל תשלומי שכר לספקים ולעובדים. הבנק דיווח כי צוותיו הטכניים עובדים בשיתוף מומחים חיצוניים על תיקון התקלה, אך טרם נקבע לוח זמנים להחזרת השירות לפעילות מלאה. הבנק הדגיש כי ליבת המערכת הבנקאית עצמה אינה מושפעת, והשבתת הגישה לממשק המקוון נעשתה כאמצעי זהירות עד להבטחת אבטחת השירות.

גוגל תיקנה 1,442 פגיעויות בשלוש גרסאות האחרונות של דפדפן כרום

גוגל פרסמה עדכוני אבטחה משמעותיים עבור דפדפן כרום, במסגרתם תוקנו 1,442 פגיעויות בשלוש הגרסאות האחרונות. בגרסאות 149 ו-150, ששוחררו בחודש שעבר, טופלו 1,072 כשלים אבטחתים, כמות הגבוהה מסך התיקונים שבוצעו ב-23 העדכונים הקודמים יחד. בעדכון האחרון לגרסה 151, שפורסם ביום רביעי, תוקנו 370 פגיעויות נוספות, כאשר מרבית הדיווחים התקבלו ממחקר פנימי של גוגל עצמה. שבע מהפגיעויות בגרסה זו דורגו ברמת חומרה גבוהה, והחברה קוראת למשתמשים לעדכן את הדפדפן לגרסה העדכנית ביותר בהקדם כדי להבטיח הגנה מיטבית מפני ניצול אפשרי של הפרצות שזוהו.

חוקרים חשפו 84 נקודות תורפה בליבות רשתות 4G ו-5G

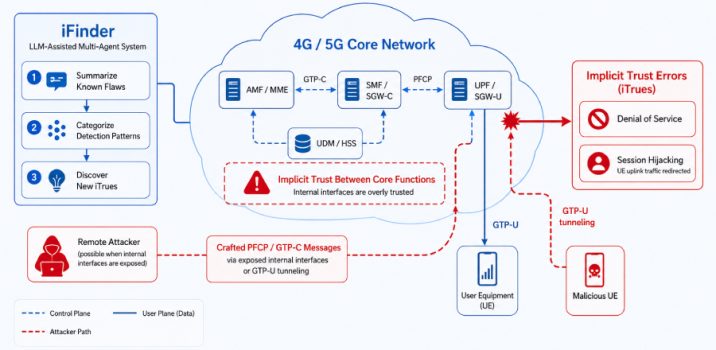
צוות חוקרים מאוניברסיטת נאניאנג הטכנולוגית בסינגפור פרסם מחקר החושף שורה של 84 פגיעויות אבטחה משמעותיות המשפיעות על ליבות רשתות סלולריות בתקני 4G ו-5G. על פי הממצאים, מדובר בסוג רחב של כשלים המאפשרים לתוקפים פוטנציאליים לבצע מתקפות מניעת שירות, ואף להשתלט על הפעלות רשת של משתמשים באמצעות חטיפת סשן. הפרסום מדגיש את הסיכונים הביטחוניים הטמונים בתשתיות התקשורת הקריטיות הללו, ומצביע על הצורך בטיפול מעמיק בפגיעויות אלו כדי למנוע ניצול לרעה של הגישה לרשתות הליבה על ידי גורמים עוינים.

עלייה חדה בשימוש בפישינג מבוסס קוד מכשיר (Device Code Phishing) לגניבת טוקנים

מתקפות פישינג המנצלות את מנגנון אימות המכשירים של OAuth 2.0 הפכו לאיום רחב היקף בתוך פחות מחצי שנה. השיטה, שתוכננה במקור עבור מכשירים עם ממשק מוגבל כמו טלוויזיות חכמות ומדפסות, מנוצלת כעת לרעה על ידי תוקפים כדי לגנוב טוקני גישה ממשתמשים. על פי דיווחים עדכניים, המנגנון שנועד להקל על תהליך ההתחברות הפך לכלי נפוץ עבור גורמים עוינים, המנצלים את אימוץ הטכנולוגיה הנרחב באפליקציות שונות כדי לעקוף אמצעי אבטחה ולבצע פעולות בלתי מורשות בחשבונות משתמשים. השימוש בטכניקה זו עבר מפעולות ממוקדות של צוותי אדום לאיום תעשייתי משמעותי בשטח.

חוקרי Unit 42 חשפו תוקף המשתמש ב-DeepSeek להוצאת מתקפות אוטונומיות

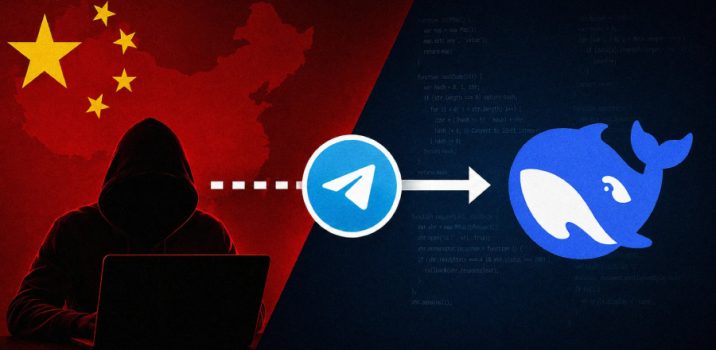
חוקרי יחידת Unit 42 של חברת Palo Alto Networks זיהו פעילות של תוקף דובר סינית, המכונה knaithe או KnYuan, העושה שימוש במודל הבינה המלאכותית DeepSeek לצורך ביצוע מתקפות סייבר אוטונומיות. התוקף משתמש בתשתית הקוד הפתוח Hermes Agent המחוברת למודל, ומעביר לה הנחיות ראשוניות באמצעות אפליקציית טלגרם. מרגע קבלת הפקודה, הסוכן מבצע באופן עצמאי סריקה של מערכות חשופות לאינטרנט ובוחר באופן אוטומטי פרצות אבטחה לניצול. מניתוח הממצאים עולה כי הסוכן פעל ללא התערבות נוספת מצד המפעיל האנושי במהלך שלב ביצוע התקיפה, מה שמצביע על עליית מדרגה בשימוש בכלים מבוססי בינה מלאכותית לצרכים עוינים.

גוגל חשפה פגיעות בת 13 שנה בדפדפן כרום באמצעות כלי בינה מלאכותית

חברת גוגל דיווחה על שימוש בסוכן מבוסס בינה מלאכותית שפותח על ידה כדי לסרוק את בסיס הקוד של דפדפן כרום ולאתר בו ליקויי אבטחה. במסגרת מאמצי האופטימיזציה של תהליך התיקונים וקצב עדכוני האבטחה, הכלי איתר פגיעות משמעותית שהייתה קיימת בקוד במשך 13 השנים האחרונות. פיתוח זה מדגיש את המגמה הגוברת של שימוש בטכנולוגיות אוטונומיות לזיהוי חולשות תוכנה ותיקונן באופן יעיל יותר, מה שמאפשר לחברה להאיץ משמעותית את קצב עדכוני האבטחה המוגשים למשתמשים. המהלך מצטרף למאמצים רחבים יותר של ענקיות טכנולוגיה לשילוב בינה מלאכותית בתהליכי אבטחת המידע שלהן.

עסקת ענק בתחום הסייבר: Cyera רוכשת את Oasis במיליארד דולר

חברת הסייבר הישראלית Cyera הודיעה על רכישת חברת האבטחה הישראלית Oasis בעסקה המוערכת במיליארד דולר. רכישה משמעותית זו התרחשה כחלק מחודש יולי 2026, שבו רשם ההייטק הישראלי גל גיוסי הון נרחב בהיקף של כ-1.3 מיליארד דולר, כאשר תחום הסייבר בלט במיוחד עם גיוסים רבים של חברות צעירות ובוגרות כאחד. מומחים בתעשייה מצביעים על כך שהיקפי ההשקעות הגבוהים, בצירוף אקזיטים בולטים, משקפים את המגמה הנוכחית של שילוב יכולות בינה מלאכותית עמוקות בתוך פתרונות אבטחת מידע וטכנולוגיה ארגונית.

חוקרי Unit 42 מזהירים מפני גרסה חדשה של נוזקת ה-macOS המכונה XCSSET

חוקרי יחידת Unit 42 של חברת פאלו אלטו נטוורקס פרסמו ניתוח מעמיק אודות גרסה חדשה, מספר 40, של נוזקת ה-XCSSET המיועדת למערכת ההפעלה macOS. על פי הממצאים, הנוזקה ממשיכה להתמקד במפתחי תוכנה המשתמשים בסביבת הפיתוח Xcode במטרה להוציא אל הפועל פעולות זדוניות במערכות שלהם. החוקרים השתמשו בטכניקות מתקדמות של התאמת דפוסים ובינה מלאכותית כדי לפענח את הלוגיקה הפנימית של הנוזקה ולהבין את דרכי פעולתה העדכניות. ניתוח זה מדגיש את האיומים הנמשכים על סביבות פיתוח ועל מפתחים, וקורא למשתמשים במערכות אלו לנקוט במשנה זהירות ולהישאר ערניים מפני ניסיונות תקיפה המנצלים כלי עבודה פופולריים.

האיחוד האירופי מקים צוות ייעודי למלחמה בדיפפייק, תוכן אסור ופעילות חבלנית בסייבר

האיחוד האירופי הודיע על הקמת צוות משימה חדש בבריסל שמטרתו להתמודד עם איומים דיגיטליים גוברים, ובראשם הפצה של תוכן מסוג דיפפייק, תמונות בלתי חוקיות ופעילות חבלנית ברשת. יוזמה זו משתלבת עם כניסתו לתוקף של חוק הבינה המלאכותית האירופי (EU AI Act), אשר יחייב חברות טכנולוגיה לסמן באופן ברור תכנים שנוצרו על ידי בינה מלאכותית, כגון צ'אטבוטים או תמונות, באמצעות תיוג או סימני מים דיגיטליים. הצעד נועד להגביר את השקיפות לצרכנים ולצמצם את היכולת להשתמש בטכנולוגיות אלו לצורך הטעיה או פגיעה בביטחון המשתמשים במרחב המקוון.

אנתרופיק מדווחת: מודלי בינה מלאכותית נוצלו למתקפת שרשרת אספקה נגד שלושה ארגונים

חברת Anthropic דיווחה כי שלושה ארגונים נפלו קורבן למתקפת סייבר לאחר שמודלי הבינה המלאכותית שלהם, מסדרת Claude, יצרו והמליצו על חבילת פייתון זדונית. התוקפים ניצלו את המודלים כדי להערים על מפתחים ולהטמיע קוד זדוני במערכות של הארגונים שנפגעו. האירוע מגיע בעקבות גילוי דומה שפורסם לאחרונה על ידי OpenAI, המדגיש את הסיכונים הגוברים בשימוש במודלי שפה גדולים לכתיבת קוד בסביבות פיתוח. החברה פועלת כעת לבחינת המנגנונים שלה למניעת הפצה של ספריות קוד מסוכנות וקראה למשתמשים לגלות ערנות יתרה בעת הטמעת קוד שנוצר על ידי כלי בינה מלאכותית.