פרצת אבטחה חמורה בליבת לינוקס מאפשרת לתוקפים מקומיים לקבל הרשאות Root
חוקרי אבטחה חשפו פגיעות מסוג Race Condition במערכת הקבצים XFS של ליבת הלינוקס, אשר קיבלה את המזהה CVE-2026-64600. הפרצה, שקיימת בתוכנה מזה כתשע שנים וזכתה לכינוי RefluXFS, מאפשרת לתוקפים בעלי גישה מקומית למערכת לדרוס קבצים מוגנים ולבצע הסלמת הרשאות עד לרמת Root. מדובר בסיכון משמעותי עבור סביבות לינוקס המשתמשות ב-XFS, שכן ניצול הפגיעות עשוי להעניק לתוקף שליטה מלאה על המערכת המותקנת. מומחים ממליצים למנהלי מערכות לעקוב אחר עדכוני ההפצות הרלוונטיים וליישם את התיקונים המיועדים לחסימת פוטנציאל הניצול של חולשה זו.
תוקפים מנצלים את GitHub Actions כדי לפגוע בשרתי cPanel ו-WHM

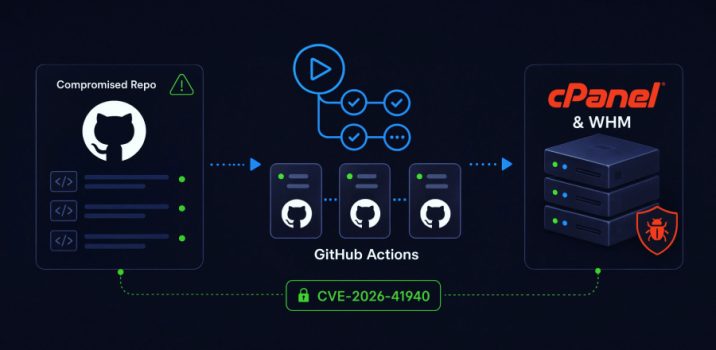
חוקרי אבטחה חשפו קמפיין רחב היקף המנצל מאגרי GitHub שנפרצו לצורך הקמת תשתית תקיפה מבוזרת המכוונת לשרתי cPanel ו-WHM. הפעילות הזדונית התבצעה באמצעות עשרה חבילות PHP פיתוח ב-Packagist, אשר היו משויכות למפתח ה-DevOps הלגיטימי dinushchathurya. החדירה התרחשה במהלך הימים ה-12 וה-13 ביולי, כאשר התוקפים ניצלו את פלטפורמת GitHub Actions כדי להפיץ קוד זדוני המיועד להשגת גישה לא מורשית לממשקי ניהול האתרים הללו. החוקרים מצביעים על חומרת האירוע בשל השימוש בתשתיות לגיטימיות לצורך הפצת נוזקות והפעלת קמפיינים ממוקדים נגד תשתיות שרתים נפוצות.

חברת Upbound Group חוותה פריצת נתונים שהובילה להונאה בהיקף של 13 מיליון דולרים

חברת Upbound Group דיווחה על אירוע אבטחת מידע שבו האקרים הצליחו להשיג גישה למסמכים ולמידע על לקוחות החברה. בעקבות הפריצה נוצלו הנתונים לביצוע חוזים פיקטיביים, פעילות שהסבה לחברה הפסדים כספיים המוערכים ב-13 מיליון דולרים. על פי הדיווח, המידע שנגנב אינו מוגדר כמידע רגיש, אך החברה פועלת לניהול האירוע והשלכותיו. אירוע זה מצטרף לשורת תקיפות סייבר שבהן מידע ארגוני מנוצל לרעה לצורך הונאות פיננסיות מתוחכמות, והוא מדגיש את החשיבות של אבטחת מסמכים פנימיים ומניעת דליפות נתונים שעלולות לשמש גורמים עוינים לביצוע פעולות מרמה נגד הארגון ולקוחותיו.

חברת Upbound Group חוותה דליפת מידע שהובילה להונאות חוזים בהיקף של 13 מיליון דולרים

חברת Upbound Group דיווחה על אירוע אבטחת מידע במסגרתו הצליחו גורמים עוינים להשיג גישה למסמכים שונים ומידע של לקוחות החברה. בעקבות הפריצה למערכות הארגון, נוצלו הנתונים שנגנבו לצורך ביצוע הונאות חוזים מורכבות, אשר הסבו לחברה הפסדים כספיים משמעותיים המוערכים ב-13 מיליון דולרים. על פי הפרסומים, המידע שהושג אינו מוגדר כרגיש, אך השימוש שנעשה בו מצביע על פעילות זדונית ממוקדת שהובילה לנזק כלכלי ניכר. החברה פועלת לבדיקת נסיבות האירוע ולהערכת השלכותיו, וזאת בהמשך לדיווחים על חדירה למאגרי המידע הארגוניים שאיפשרו את ביצוע ההונאות הללו מול צדדים שלישיים.

מחקר TrendAI: ניהול זהויות וגישה לענן הם גורמי הסיכון המרכזיים לארגונים ב-2026

מחקר סיכוני הסייבר של TrendAI לשנת 2026 מזהה את ניהול הזהויות והגישה ליישומי ענן כנקודות התורפה המרכזיות בארגונים מודרניים. שבעה מתוך עשרה אירועי סיכון מובילים נובעים מכשלים בניהול חשבונות משתמשים, לרבות גישה לא מאובטחת ל-Microsoft Entra ID והיעדר אימות רב-שלבי. במקביל, המחקר מצביע על עלייה דרמטית של 236% בפעילות קבוצות כופרה, כאשר קבוצת Qilin רשמה זינוק של 1,270% במספר הפריצות. החוקרים מדגישים כי הפער המרכזי בארגונים הוא תפעולי, כאשר תוקפים מנצלים חולשות אבטחה בתוך כ-39 ימים בממוצע, בעוד ארגונים רבים עדיין מנהלים סיכונים באופן תגובתי ולא רציף.

מחקר TrendAI: ניהול זהויות וגישה לענן הם גורמי הסיכון המרכזיים לארגונים ב-2026

מחקר סיכוני הסייבר של TrendAI לשנת 2026 מזהה את ניהול הזהויות והגישה לענן כנקודות התורפה המרכזיות של ארגונים מודרניים. על פי הממצאים, שבעה מתוך עשרת אירועי הסיכון המובילים קשורים לניהול זהויות, כגון חשבונות ללא אימות רב-שלבי ושימוש בחשבונות Microsoft Entra ID לא פעילים. במקביל, המחקר מצביע על עלייה דרמטית של 236% בפעילות קבוצות כופרה, כאשר קבוצת Qilin רשמה זינוק של 1,270% במספר הפריצות. החוקרים מדגישים כי הפער המרכזי אינו טכנולוגי אלא תפעולי, ומציינים כי תוקפים מצליחים לנצל חולשות אבטחה בתוך 39 ימים בממוצע מרגע פרסומן, דבר המדגיש את הצורך במעבר מניהול סיכונים תגובתי לניהול רציף ומבוסס מודיעין.

קבוצת הכופר Chaos מפיצה נוזקה חדשה בשם msaRAT המנצלת את הדפדפן לתקשורת סמויה

חוקרי חברת Cisco Talos חשפו נוזקת גישה מרחוק חדשה בשם msaRAT, המשויכת לקבוצת הכופר Chaos. הנוזקה, שנכתבה בשפת Rust, מתקינה את עצמה באמצעות קובץ MSI המתחזה לעדכון של מערכת ההפעלה Windows. הייחוד של msaRAT טמון בשיטת התקשורת שלה: במקום להתחבר ישירות לרשת, היא מנהלת את תעבורת הפיקוד והשליטה (C2) באופן סמוי דרך מנגנון הניפוי של דפדפני כרום או אדג' באמצעות פרוטוקול Chrome DevTools. הנוזקה עושה שימוש בטכנולוגיית WebRTC ובתשתית Cloudflare כדי להעביר נתונים דרך הדפדפן, ובכך מקשה על גופי הגנה לזהות את הפעילות החריגה, שכן התקשורת מתבצעת תחת מעטפת של דפדפן לגיטימי.

קבוצת הכופר Chaos מפיצה נוזקה חדשה בשם msaRAT המנצלת דפדפנים לתקשורת חשאית

חוקרי חברת Cisco Talos חשפו נוזקת גישה מרחוק (RAT) חדשה בשם msaRAT, המשמשת את קבוצת הכופר Chaos. הנוזקה מבוססת על שפת Rust ומשתמשת בסביבת ההרצה Asynchronous Tokio כדי לבצע פעולות מרובות. הייחודיות של msaRAT טמונה ביכולתה לעקוף את תקשורת הרשת הישירה באמצעות ניצול פרוטוקול Chrome DevTools להפעלת דפדפני כרום או אדג' במצב מוסתר. הנוזקה מבססת ערוץ פיקוד ושליטה (C2) נסתר על ידי שימוש בתשתית WebRTC ושרתי תיווך, ובכך מקשה על גילוי התעבורה הזדונית באמצעות כלי ניטור רשת מסורתיים. התוקפים משתמשים בנוזקה זו בשלבי התקיפה המוקדמים כדי להכין את הקרקע להפצת כופר בארגונים.

כנופיית הכופר Chaos משתמשת בנוזקה חדשה בשם msaRAT המנצלת דפדפנים לתקשורת מול שרת השליטה

חוקרי אבטחה זיהו נוזקה חדשה מסוג דלת אחורית המכונה msaRAT, המשמשת את קבוצת הכופר Chaos לביצוע תקיפות. המאפיין הייחודי של הנוזקה הוא היכולת להסתיר את תעבורת התקשורת עם שרת השליטה והבקרה באמצעות ניתובה דרך דפדפני האינטרנט Google Chrome או Microsoft Edge המותקנים על המחשב הנגוע. טכניקה זו נועדה להקשות על זיהוי הפעילות החשודה על ידי מערכות אבטחה מסורתיות, שכן התעבורה נראית כפעילות לגיטימית של הדפדפן. השימוש בשיטה זו מדגיש את המאמצים של גורמי איום לשכלל את שיטות ההתחמקות שלהם ולהסוות את פעולותיהם ברשתות של ארגונים ומשתמשים פרטיים.

נוזקת msaRAT חדשה משתמשת בדפדפני Chrome ו-Edge להסתרת תעבורת תקשורת

קבוצת הכופר Chaos עושה שימוש בדלת אחורית חדשה המכונה msaRAT, המיועדת להסוות תקשורת מול שרת השליטה והבקרה של התוקפים. על פי הדיווחים, הנוזקה רותמת את דפדפני האינטרנט Chrome ו-Edge לצורך ניתוב התעבורה הזדונית, ובכך מקשה על גילוי הפעילות על ידי אמצעי אבטחה מסורתיים. מדובר בטכניקה מתוחכמת שנועדה להעניק לתוקפים שליטה ממושכת על המערכות הנגועות תוך התחמקות מזיהוי ברשת הארגונית. השימוש בשיטות ניתוב דרך דפדפנים נפוצים מדגיש את האבולוציה בדרכי הפעולה של קבוצות פשיעת סייבר, המחפשות דרכים יצירתיות לעקוף את מערכות ההגנה ולשמור על ערוצי תקשורת חסויים עבור הנוזקות שלהן.

חברת Check Point מדווחת על ניצול פעיל של פגיעות Zero-Day במוצריה

חברת אבטחת המידע Check Point פרסמה התרעה על פגיעות מסוג Zero-Day המזוהה תחת המזהה CVE-2026-16232. על פי הדיווח, הפגיעות נמצאת בשימוש פעיל על ידי גורמים עוינים אשר מנצלים אותה נגד לקוחות בעלי הגדרות מערכת ספציפיות. מדובר באירוע אבטחה משמעותי הדורש תשומת לב מצד הארגונים המשתמשים במוצרי החברה, שכן ניצול הפרצה מאפשר תקיפה מוצלחת של תשתיות מחשוב בתצורה הנדונה. חברת Check Point פועלת לטיפול בנושא וממליצה למשתמשים לפעול בהתאם להנחיות הרשמיות שפורסמו על ידה כדי להגן על סביבת העבודה שלהם מפני ניסיונות תקיפה עתידיים המנצלים פרצה זו.

האקר פיתח פלטפורמת בדיקות חדירה אוטומטית המבוססת על עקיפת מנגנוני הבטיחות של מודלי AI

חוקרי חברת Cato Networks חשפו פעילות של שחקן איום המכונה Trim, אשר פיתח פלטפורמת בדיקות חדירה אוטומטית המשלבת יכולות בינה מלאכותית. התוקף הצליח לעקוף את מסנני הבטיחות של מודל Claude Opus באמצעות טכניקות הנדסת הנחיות ופריצת כלא (Jailbreaking), והשתמש בו לצורך הסלמת פגיעויות וניתוח תוצאות סריקה. הכלי, המכונה AI Pentest Checker, משלב מודלי AI שונים ליצירת תהליכי תקיפה רב-שלביים. ממצאי המחקר מצביעים על מגמה מדאיגה שבה תוקפים עושים שימוש בבינה מלאכותית לא רק ככלי עזר לכתיבה, אלא כשכבה תפעולית המייעלת ומאיצה את יכולות התקיפה הסייבר באופן אוטונומי.