קמפיין זדוני ב-Bing מפיץ את הנוזקה SectopRAT באמצעות התחזות ליישום Claude
קמפיין פרסום זדוני המופעל דרך מנוע החיפוש Bing מנצל מודעות ממומנות כדי להוביל משתמשים להורדת יישום מזויף המתחזה לתוכנת שולחן העבודה של Claude. המתקין הזדוני, המאוחסן בכתובת המדמה את האתר הרשמי Claude.ai, משמש להפצת נוזקת ה-SectopRAT על מחשבי הקורבנות. מדובר בטכניקת malvertising המנצלת את אמינותן של תוצאות החיפוש הממומנות כדי להטעות משתמשים ולהתקין תוכנות עוינות. מומלץ למשתמשים לוודא את כתובת האתר המדויקת ולהימנע מהורדת קבצי התקנה ממקורות לא מאומתים, גם כאשר הם מופיעים בראש תוצאות החיפוש הממומנות.

קבוצת ריגול רוסית ניצלה פגיעות Zero-Day ב-Zimbra לגניבת דוא"ל וקודי אימות דו-שלבי

קבוצת ריגול הנתמכת על ידי מדינה רוסית ניצלה פגיעות Zero-Day בלקוח הדואר האלקטרוני Zimbra לצורך חדירה ממושכת לתיבות דואר מערביות. התקיפה מתבצעת באופן סביל באמצעות פתיחת הודעה זדונית, ומאפשרת לתוקפים לשלוף התכתבויות מה-90 הימים האחרונים, את פנקס הכתובות המלא של הארגון, סיסמאות השמורות בדפדפן וקודי שחזור לאימות דו-שלבי. סוכנות הביטחון הלאומי האמריקאית (NSA), סוכנות CISA ושותפותיהן פרסמו התרעה מקיפה בנושא בעקבות הפעילות הזדונית הממושכת שנחשפה. החשיפה מדגישה את הסיכונים המשמעותיים הטמונים בשימוש ביישומי אינטרנט ארגוניים ללא עדכוני אבטחה שוטפים, כאשר פעולת המשתמש הפשוטה ביותר עלולה להוביל לחשיפת מידע רגיש ולאיסוף נתוני גישה קריטיים על ידי גורמי מודיעין זרים.

חברת סיסקו חושפת את msaRAT: נוזקה חדשה המשמשת את קבוצת Chaos

חברת Cisco Talos פרסמה אזהרה אודות msaRAT, סוס טרויאני חדש לגישה מרחוק (RAT) המבוסס על שפת Rust ומשמש את קבוצת הכופר Chaos. הנוזקה מופצת באמצעות קובץ MSI המתחזה לעדכון של Windows ומשתמשת ב-Chrome DevTools Protocol כדי להשתלט על דפדפני Chrome ו-Edge, ובכך היא יוצרת ערוץ תקשורת מוסווה שמקשה על גילוי ברמת הרשת. השימוש בסביבת הריצה Tokio מאפשר למפעילים לבצע פעולות זדוניות במקביל ולפרוס כופר ביעילות. מומחי אבטחה ממליצים לנטר פעילות חריגה של דפדפנים ופקודות curl המורידות קבצי MSI חשודים, וכן להגביר את הפיקוח על שימוש לא מורשה ב-Chrome DevTools Protocol בסביבה הארגונית.

קבוצת האקרים רוסית מנצלת פגיעות בשרתי דואר של Zimbra לגניבת מידע

סוכנות הסייבר האמריקאית CISA פרסמה אזהרה חמורה בנוגע לפעילות של קבוצת ההאקרים הרוסית Laundry Bear, המוכרת גם בשם Void Blizzard. על פי הדיווחים, הקבוצה מנצלת פגיעות בשרתי דואר אלקטרוני מסוג Zimbra Collaboration כדי לבצע מתקפות ממוקדות לגניבת מידע רגיש. התוקפים משלבים הודעות פישינג עם ניצול פגיעות המאפשרת ביצוע פעולות ללא אינטראקציה מצד המשתמש, במה שמכונה פגיעות zero-click. מדובר בפרצה שכבר פורסם עבורה תיקון אבטחה, אך ניצולה נמשך בשטח כחלק מקמפיין ריגול סייבר מתמשך. הארגונים המשתמשים בשרתי Zimbra נקראים לוודא כי המערכות שברשותם מעודכנות בגרסאות העדכניות ביותר כדי להתגונן מפני ניסיונות תקיפה אלו.

תוקפים מנצלים תוספים של Notepad++ להפצת נוזקות

צוות התגובה למקרי חירום בסייבר של אוקראינה, CERT-UA, חשף קמפיין תקיפה המנצל את עורך הטקסט הפופולרי Notepad++. במסגרת ההתקפה, מופצים ארכיונים הכוללים גרסה לגיטימית של התוכנה לצד רכיב זדוני המוסווה כתוסף (Plugin) בשם LunchPoke. רכיב זה משמש את התוקפים ליצירת מנגנון התמדה (Persistence) במערכת של הקורבן, ובכך מאפשר להם לשמר גישה מרחוק למחשב הנגוע. מדובר בשיטה המנצלת את האמון של משתמשים בתוספים רשמיים כדי להחדיר קוד עוין לסביבת העבודה, תוך ניסיון לחמוק מאמצעי זיהוי מסורתיים בעת התקנת התוכנה.

קבוצת PhantomEnigma פרצה ליותר מ-20 אתרים ממשלתיים בברזיל להפצת נוזקות

קבוצת התקיפה המכונה PhantomEnigma ביצעה מתקפה מתוחכמת כנגד תשתית אתרים ממשלתיים ברזילאיים בסיומת gov.br. על פי הדיווח, התוקפים הצליחו להשתלט על למעלה מ-20 פורטלים ממשלתיים כדי להפיץ נוזקות ודלתות אחוריות באמצעות קמפיין דיוג מאומת. מדובר בשימוש לרעה בתשתית ממשלתית מהימנה לצורך החדרת קוד זדוני למכשירי המשתמשים. רשויות הסייבר בברזיל פועלות לבלימת המתקפה ולזיהוי היקף הנזק שנגרם כתוצאה מניצול אתרים אלו למטרות פעילות זדונית. האירוע ממחיש את הסיכון הגובר בשימוש בתשתיות ממשלתיות רשמיות כפלטפורמה להפצת איומים מורכבים כלפי הציבור הרחב.

קמפיין כופרה חדש: ארגון Chaos תוקף מעל 150 חברות באמצעות ניצול שרתים וגישה מרחוק

קמפיין סייבר רחב היקף של קבוצת הכופרה Chaos הוביל לפגיעה בלמעלה מ-150 ארגונים ברחבי העולם. על פי דיווחים, התוקפים מנצלים פרצות אבטחה בשרתי VMware ESXi שלא עודכנו ומשתמשים בכלי הגישה מרחוק MSARAT כדי לבצע תנועה רוחבית בתוך הרשתות הארגוניות. במסגרת המתקפות, דורשים הגורמים העוינים תשלומי כופר המגיעים עד לשני מיליון דולרים לכל ארגון שהותקף. חשיפת השימוש ב-MSARAT מעידה על התפתחות בשיטות הפעולה של הקבוצה, אשר מתמקדת כעת בשיפור יכולות ההתניידות שלה במערכות מחשוב מורכבות כדי למקסם את הנזק התפעולי ואת גובה הכופר הנדרש מהקורבנות.

קבוצת התקיפה Water Curse ניצלה מאות זרימות עבודה ב-GitHub לגניבת הרשאות

קבוצת התקיפה Water Curse ביצעה מתקפת שרשרת אספקה רחבת היקף באמצעות ניצול של 583 זרימות עבודה (workflows) בפלטפורמת GitHub Actions. התוקפים עשו שימוש בפרצה מסוג CVE-2026-41940 על מנת להוציא אל מחוץ לארגון הרשאות ענן ונתוני API רגישים. מדובר באירוע משמעותי המדגיש את הסיכונים הכרוכים בשימוש באוטומציה של פיתוח תוכנה ואת היכולת של גורמים עוינים להזריק קוד זדוני לתוך תהליכי הפיתוח של חברות וארגונים. מומחי אבטחה ממליצים למשתמשי הפלטפורמה לבחון את זרימות העבודה שלהם ולעדכן גרסאות בהתאם לממצאים על מנת לבלום ניסיונות גישה בלתי מורשים ולהגן על נכסי המידע הארגוניים מפני זליגה נוספת.

אורקל פרסמה 1,449 תיקוני אבטחה; עשרה מהם בדרגת חומרה מקסימלית

חברת אורקל שחררה סבב עדכוני אבטחה רחב היקף הכולל 1,449 תיקונים עבור מגוון מוצריה, בהם עשרה פגיעות בעלות דירוג CVSS מרבי של 10.0. בין הליקויים הקריטיים שדווחו בולטים CVE-2026-47056 ו-CVE-2026-60217 ב-Oracle Fusion Middleware, המאפשרים לתוקפים ללא אימות להשתלט על המערכות מרחוק. בנוסף, זוהו פגיעות בשרתי בסיסי הנתונים של החברה, כגון CVE-2026-61211, המאפשר הרצת קוד מרחוק. מומחי אבטחה מציינים כי העלייה בכמות העדכונים נובעת משימוש גובר בכלי בינה מלאכותית לגילוי פגיעויות, מה שמציב אתגר תפעולי משמעותי בפני צוותי ה-IT בארגונים הנדרשים לבצע תיעדוף ויישום מהיר של העדכונים הקריטיים כדי למנוע ניצול לרעה.

OpenAI תיקנה פגיעות המאפשרת יצירת סוכני AI זדוניים בתוך ארגונים

חברת OpenAI תיקנה פגיעות אבטחה בשירות ChatGPT המכונה AgentForger, אשר אפשרה לתוקפים ליצור, להחדיר ולשלוט מרחוק בסוכני בינה מלאכותית אוטונומיים וסמויים בתוך רשתות של ארגונים. הפרצה יכלה לאפשר לגורמים עוינים להתחזות לעובדים או לסוכנים פנימיים ולבצע פעולות זדוניות תחת הרשאות הארגון. בעקבות הדיווח על החולשה, החברה ביצעה את התיקונים הנדרשים כדי למנוע ניצול של מנגנוני הסוכנים המותאמים אישית בפלטפורמה. מדובר באירוע משמעותי המדגיש את סיכוני האבטחה הכרוכים בשימוש בסוכני AI אוטונומיים בארגונים ועל חשיבות הניטור של אינטראקציות בינה מלאכותית בסביבות עבודה רגישות.

סיכום איומי הסייבר לרבעון השני של 2026: ירידה בפעילות Tycoon2FA ועלייה במתקפות ב-Microsoft Teams

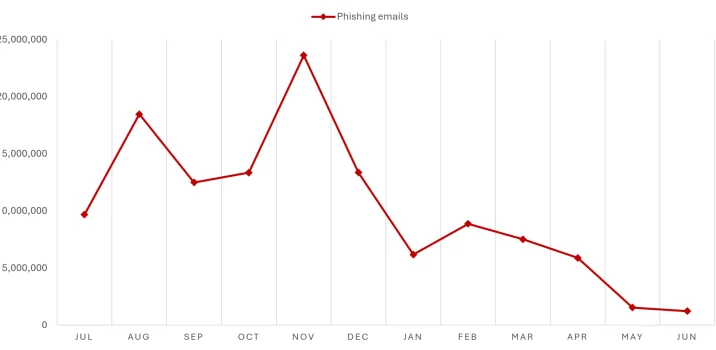
דוח של מיקרוסופט מצביע על ירידה משמעותית של 92% בהיקף מתקפות הפישינג המקושרות לפלטפורמת Tycoon2FA ברבעון השני של 2026, זאת בעקבות פעולות שיבוש שנקטה החברה מוקדם יותר השנה. במקביל, נרשמה ירידה בשימוש בקודי QR ובדפי נחיתה מוגני CAPTCHA ככלי תקיפה מרכזיים. עם זאת, התוקפים מגוונים את שיטותיהם ועוברים לפלטפורמות תקשורת ארגוניות; כך למשל, מתקפות הנדסה חברתית ושיחות זדוניות (Vishing) בפלטפורמת Microsoft Teams הגיעו לרמה הגבוהה פי עשרה בהשוואה לאמצע שנת 2025. הארגונים ממשיכים להתמודד עם היקפים אדירים של כ-7.6 מיליארד איומי פישינג שזוהו לאורך הרבעון, לצד פעילות ערה של פריצות למייל העסקי וקמפיינים מתוחכמים המשלבים אוטומציה ושרשראות הפצה מרובות שלבים.

מתקפת מילוי אישורים נגד חשבונות משתמשים ברשת Chick-fil-A

רשת המזון המהיר Chick-fil-A דיווחה על מתקפת מילוי אישורים רחבת היקף שבוצעה נגד חשבונות משתמשים בשירות Chick-fil-A One. על פי הדיווחים, תוקפים השתמשו בפרטי התחברות שנגנבו במתקפות קודמות על ארגונים אחרים כדי להשיג גישה בלתי מורשית לחשבונות לקוחות. החברה פועלת לטיפול באירוע ואבטחת החשבונות שנפגעו. מדובר בתזכורת נוספת לחשיבות השימוש בסיסמאות ייחודיות לכל שירות, שכן תוקפים מנצלים באופן עקבי את נטיית המשתמשים לעשות שימוש חוזר באותם פרטי הזדהות בפלטפורמות שונות, דבר המקל עליהם לפרוץ לחשבונות אישיים במגוון רחב של שירותים דיגיטליים.