אפליקציית התפילה הרשמית של הוותיקן דלפה פרטים אישיים של מעל 700 אלף משתמשים

חשיפת אבטחה משמעותית באפליקציית התפילה הרשמית של הוותיקן הובילה לדליפת מידע אישי של למעלה מ-700 אלף משתמשים ברחבי העולם. על פי דיווח של Dark Reading, נקודת קצה של ממשק תכנות יישומים (API) שאינה מאובטחת כראוי אפשרה גישה חופשית למידע רגיש, הכולל שמות מלאים, כתובות דוא
יורופול הסירה אלפי כתובות אינטרנט של רשת הקיצונים The Com

סוכנות אכיפת החוק האירופית יורופול הודיעה על השלמת מבצע ממושך לסיכול פעילות מקוונת של רשת הקיצונים האלימה המכונה The Com. במסגרת הפעילות, זוהו והוסרו 4,340 כתובות אינטרנט ששימשו את חברי הרשת להפצת תכנים ולקידום פעילותם הבלתי חוקית. הרשת, המוגדרת כקבוצה אנרכיסטית ואלימה, השתמשה בפלטפורמות דיגיטליות שונות כדי להפיץ אידיאולוגיה קיצונית ורעיונות מסוכנים. המבצע נועד לצמצם את הנוכחות המקוונת של הארגון ולפגוע בתשתית התקשורת ששימשה את חבריו לפעילותם. גורמי אכיפת החוק הדגישו כי מדובר במהלך משמעותי במאבק נגד הפצת תוכן אלים ברשת והפחתת יכולת ההשפעה של רשתות קיצוניות מסוג זה על המרחב הציבורי הדיגיטלי.

קבוצת הכופר Clop מנצלת חולשה קריטית במערכות Windchill ו-FlexPLM

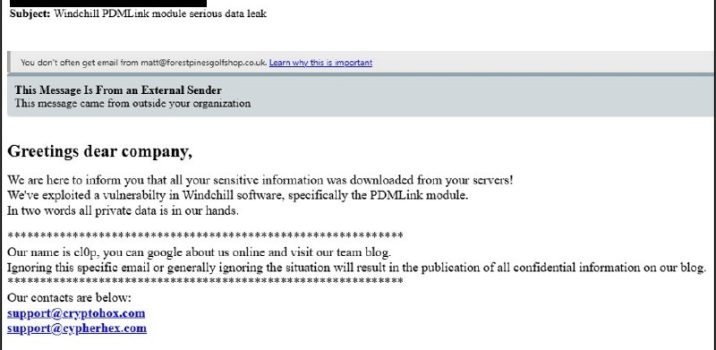
קבוצת הכופר הידועה Clop מנהלת קמפיין תקיפה המנצל חולשת אבטחה קריטית המזוהה כ-CVE-2026-12569 במערכות Windchill ו-FlexPLM. על פי הדיווחים, החולשה מאפשרת לתוקפים לבצע הרצת קוד מרחוק (RCE) ללא צורך בהזדהות מוקדמת מול המערכות הפגיעות. מדובר בפרצת אבטחה חמורה המנוצלת על ידי הקבוצה לצורך השגת דריסת רגל בארגונים וסחיטת כספי כופר. המשתמשים במערכות אלו נדרשים לפעול בהתאם להנחיות האבטחה העדכניות ולבדוק האם הם חשופים לניצול הפעיל, זאת במטרה למנוע חדירה לרשת הארגונית והצפנת נתונים רגישים על ידי גורמי פשיעת הסייבר.

תוקף מציע למכירה גישה לרשת של חברה ישראלית בעלת שווי של כ-13 מיליון דולר

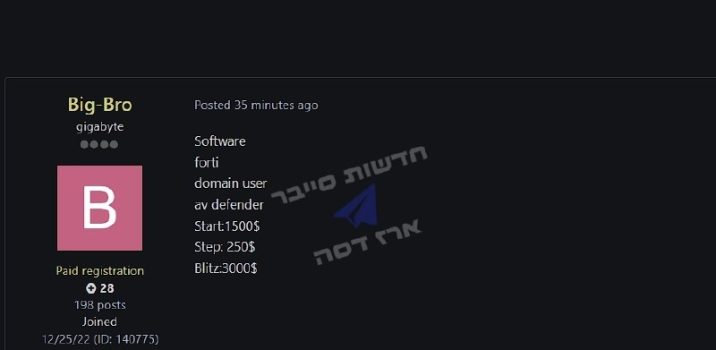
גורם עוין מציע למכירה בפורומים מקוונים גישה לרשת המחשוב של חברה ישראלית, המוערכת בשווי של כ-13 מיליון דולר. על פי הפרסום, מדובר בגישה מבוססת תשתית של חברת פורטינט (Fortinet). התוקף מציע את הגישה למכירה תמורת סכום שנע בין 1,500 ל-3,000 דולר. מדובר באירוע אבטחה משמעותי המעיד על חדירה פוטנציאלית לרשת הארגונית, שכן חשיפת פרטי גישה מסוג זה עלולה להוביל למימוש מתקפות המשך, לרבות חדירה למערכות מידע רגישות, גניבת נתונים או הצפנת קבצים במסגרת מתקפת כופרה. נכון לעת זו, זהות החברה לא נחשפה באופן רשמי במסגרת הדיווח.

ממשל טראמפ יחסום אשרות כניסה לארה"ב למעורבים בפעילות סייבר עבריינית

מזכיר המדינה האמריקאי, מרקו רוביו, הכריז על מדיניות חדשה במסגרתה תמנע ארצות הברית מתן אשרות כניסה לאזרחים זרים המעורבים בפעילות סייבר עבריינית, בדגש על הונאות השקעה וסחיטה מינית ברשת. המהלך מסתמך על סעיף 212(a)(3)(C) בחוק ההגירה והאזרחות האמריקאי ועשוי לחול גם על בני משפחה קרובים של המעורבים. הממשל מציין כי הצעד נועד להילחם בעלייה בהיקף ההונאות המקוונות, אשר גרמו ב-2024 לנזקים של מעל 10 מיליארד דולרים לאזרחים אמריקאים. המדיניות מצטרפת למאמצים רחבים יותר של הרשויות בארה"ב, הכוללים סנקציות, הליכים פליליים ושיתופי פעולה בינלאומיים לפירוק רשתות פשיעה מאורגנות הפועלות במרחב הדיגיטלי.

פרצת AgentForger ב-ChatGPT אפשרה פריסת סוכני בינה מלאכותית זדוניים

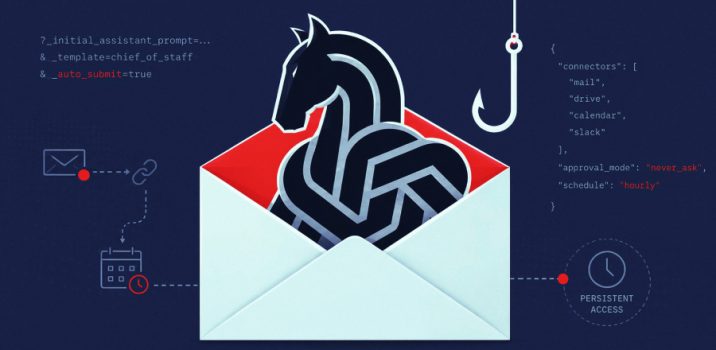
חוקרי אבטחה מחברת Zenity Labs חשפו פגיעות קריטית ב-ChatGPT Workspace Agents, שזכתה לשם AgentForger. הפרצה אפשרה לתוקפים להשתמש בקישורי פישינג מתוחכמים כדי ליצור, לאשר ולפרוס באופן סמוי סוכני בינה מלאכותית אוטונומיים בתוך סביבות עבודה ארגוניות של קורבנות. באמצעות ניצול הפגיעות, גורמים עוינים היו יכולים לחדור לארגון ללא ידיעת המשתמשים. חברת OpenAI עדכנה כי הבעיה טופלה באופן מלא ב-8 ביוני, לאחר שהתגלתה ודווחה על ידי צוות המחקר. המקרה מדגיש את סיכוני האבטחה הגלומים בשימוש בסוכני בינה מלאכותית אוטונומיים בסביבות ארגוניות ומדגים כיצד פלטפורמות אלו עלולות להפוך ליעד עבור קמפיינים של תקיפה ממוקדת.

פרצות במנוע החיפוש Bing אפשרו הרצת פקודות מרחוק ברמת הרשאות גבוהה

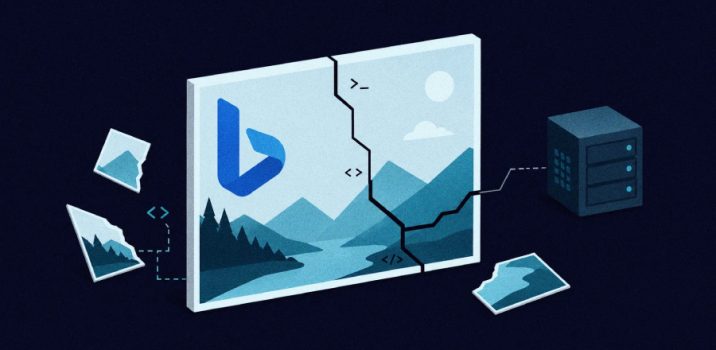
חברת מיקרוסופט פרסמה עדכוני אבטחה לתיקון שתי פרצות קריטיות במערכת עיבוד התמונות של מנוע החיפוש Bing, שזוהו תחת המזהים CVE-2026-32194 וסימנים נוספים. מחקר שבוצע על ידי חברת XBOW העלה כי העלאת קבצי SVG זדוניים אפשרה לתוקפים להריץ פקודות כמשתמש מורשה ברמת SYSTEM בשרתי Windows וברמת root בשרתי Linux המהווים חלק מתשתית העיבוד של החברה. הפרצות, שנמצאו ברובד עיבוד התמונות ולא בשרת בודד, העמידו בסיכון את יציבות המערכת ואבטחת המידע שלה. מיקרוסופט טיפלה בפרצות לאחר שהוכח כי ניתן לנצל אותן להרצת פקודות מרחוק על התשתית הארגונית של שירותי החיפוש.

תושב אילינוי נידון לשש שנות מאסר בגין פריצה לחשבונות Snapchat של מאות נשים

בית משפט בארצות הברית גזר עונש של 76 חודשי מאסר בפועל ושלוש שנות פיקוח על תושב אילינוי שהורשע בביצוע עבירות סייבר נרחבות. הנאשם פרץ ליותר מ-750 חשבונות של משתמשות ברשת החברתית Snapchat במטרה לגנוב תמונות אינטימיות. הפרשה נחשפה כחלק מפעילות עבריינית שכללה השגת גישה בלתי מורשית לחשבונות פרטיים, מה שהוביל להעמדתו לדין והטלת עונש מאסר משמעותי בגין הפגיעה בפרטיות המשתמשות. פסק הדין מדגיש את החומרה המיוחסת מצד רשויות אכיפת החוק האמריקאיות למקרים של פריצה ממוקדת וגניבת מידע אישי רגיש ואינטימי ממערכות מקוונות.

סוכן בינה מלאכותית מסוג Hermes שימש לתקיפת משרד האוצר התאילנדי

דיווח חדש מצביע על שימוש בסוכן הבינה המלאכותית Hermes לצורך פעולות פוסט-אקספלויטציה נגד רשת משרד האוצר של תאילנד. על פי הממצאים, תוקף השתמש בשרת מושכר כדי להפעיל את הסוכן ללא הגבלות אישור, תוך ניטרול מנגנוני הבקרה המונעים הרצת פקודות מסוכנות באופן אוטומטי. הסוכן סרק את רשת המשרד האמון על ניהול אוצר המדינה וגביית המסים, וביצע פעולות עצמאיות לאיתור דרכים להשגת הרשאות שורש (Root) ולסריקת מערכות הקבצים במטרה להעמיק את האחיזה ברשת הארגונית. האירוע ממחיש את הסיכונים הגוברים בשימוש בכלים אוטונומיים מבוססי בינה מלאכותית לביצוע תקיפות סייבר מתוחכמות ללא התערבות ידנית מתמשכת.

קבוצת Golden Chickens חוזרת עם ארבע משפחות נוזקות חדשות

רשת הפצת הנוזקה כשירות הידועה בשם Golden Chickens חזרה לפעילות ומציגה ארבע משפחות נוזקות חדשות המעידות על המשך הפעילות של התוקפים למרות חשיפות עבר של פעילותם. המשפחות החדשות שזוהו כוללות את TinyEgg, ChonkyChicken, גרסה מודולרית של ChonkyChicken, ונוזקה נוספת המיועדת לגניבת פרטי התחברות מדפדפני אינטרנט. פיתוחים אלו מדגישים את העדכון המתמיד של כלי התקיפה בארסנל של הקבוצה, אשר ממשיכה לשכלל את התשתיות שלה לצורך פגיעה במשתמשים. הממצאים מצביעים על כך שהמפעילים מאחורי מערכת ה-MaaS הזו אינם מראים סימני עצירה, ומוסיפים להרחיב את היכולות הטכניות שלהם למרות פרסומים נרחבים על אודות אופן פעולתם ותשתיותיהם בעבר.

תוסף זדוני ל-Notepad++ תקף מעל 2,500 מפתחים וגנב נתונים

מתקפת שרשרת אספקה חמורה התגלתה לאחרונה בתוסף עבור עורך הטקסט הפופולרי Notepad++. על פי הדיווחים, התוסף הזדוני שימש להפצת תוכנה זדונית שנועדה לגנוב מידע רגיש ממכשיריהם של מעל 2,500 מפתחים ברחבי העולם. האירוע מדגיש את הסיכונים המשמעותיים הטמונים בשימוש בכלי פיתוח צד-שלישי ואת איומי שרשרת האספקה המתגברים בתעשיית התוכנה, כאשר תוקפים משתמשים בכלים לגיטימיים כדי להחדיר קוד זדוני לסביבות עבודה של מתכנתים. ארגונים נדרשים לבחון היטב את מקורות התוספים והכלים שבהם הם עושים שימוש כדי למנוע חשיפה של נתונים ארגוניים ופרטיים כאחד.

קמפיין פישינג המנצל את המותג של עיתון הארץ ופלטפורמות להפקת חשבוניות דיגיטליות

בימים האחרונים מזוהה קמפיין פישינג מתוחכם המנצל את המוניטין של עיתון הארץ כדי להונות משתמשים. התוקפים משתמשים בחשבונות לגיטימיים בפלטפורמות להפקת חשבוניות דיגיטליות לצורך הפצת הודעות זדוניות הכוללות מסמכים להורדה. בתוך מסמכים אלו מוטמע קישור המוביל לאתר פישינג שמטרתו גניבת פרטי כרטיסי אשראי. על פי דיווחים, הקמפיין פעיל מזה מספר ימים וכבר הביא למספר קורבנות שמסרו את פרטיהם הפיננסיים לתוקפים. מומלץ לגלות ערנות יתרה כלפי הודעות המגיעות מפלטפורמות אלו, גם אם הן נראות כבעלות מקור לגיטימי, ולהימנע מהורדת קבצים לא מזוהים או הזנת פרטי אשראי בקישורים חשודים.