קמפיין ריגול סייבר רוסי מכוון לשרתי דואר אלקטרוני של Zimbra

חוקרי יחידת 42 של חברת פאלו אלטו נטוורקס חשפו קמפיין ריגול סייבר ממוקד שמקורו ברוסיה, אשר תוקף שרתי דואר אלקטרוני של חברת Zimbra. על פי ממצאי המחקר, התוקפים משתמשים בשיטה של הזרקת קוד JavaScript לתוך השרתים שנפרצו, במטרה לגנוב פרטי התחברות ונתוני גישה של משתמשים. הקמפיין מדגיש את המאמצים הנמשכים של גורמי איום מדינתיים לנצל נקודות תורפה בתשתית דואר ארגונית כדי להשיג גישה למידע רגיש. הארגון פרסם את ממצאיו כדי להגביר את המודעות לאיום ולאפשר לארגונים לנקוט באמצעי הגנה מתאימים כנגד שיטות התקיפה המתוחכמות שזוהו.
קבוצת התקיפה Lapsus$ מודיעה על הפסקת פעילותה

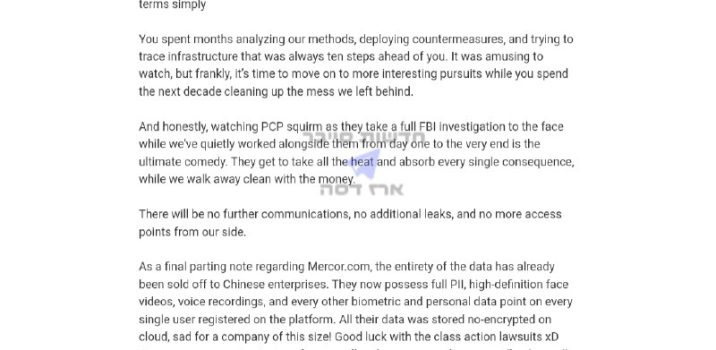
קבוצת התקיפה המוכרת Lapsus$ פרסמה הודעה רשמית על פרישתה ועל סיום כלל פעילותה ההתקפית במרחב הסייבר. בהודעתה, טענה הקבוצה כי הצליחה להשיג את כל היעדים הכספיים שהציבה לעצמה לאורך תקופת פעילותה. בנוסף, חברי הקבוצה ציינו כי פעלו בשיתוף פעולה עם קבוצת TeamPCP, והוסיפו כי הצליחו לחמוק בהצלחה מניסיונות איתור מצד חוקרי אבטחה וגופי אכיפת חוק בינלאומיים. ההודעה מסמנת את סיומו של אחד מארגוני הפשיעה המקוונים הבולטים בשנים האחרונות, אשר היה אחראי לשורת פריצות מתוקשרות לארגוני ענק ברחבי העולם.

פרצת אבטחה ב-Claude Cowork מאפשרת בריחה ממרחב מוגן וגישה לקבצי Mac

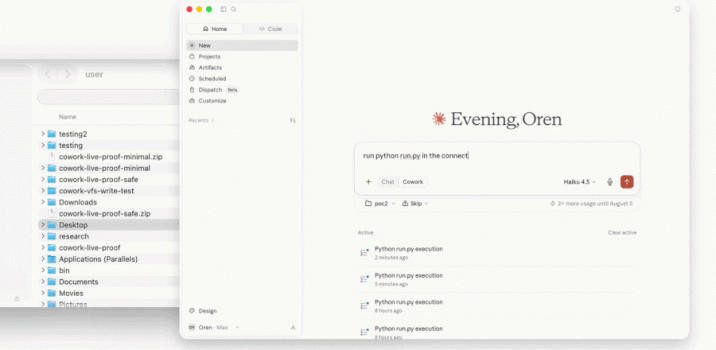
חוקרי אבטחה חשפו פגיעות מסוג sandbox escape ב-Claude Cowork של חברת Anthropic, המאפשרת לסוכן הבינה המלאכותית לחרוג מגבולות המכונה הווירטואלית מבוססת לינוקס שבה הוא פועל. ניצול הפרצה מאפשר לתוקף לקרוא או לכתוב קבצים במיקומים שונים במערכת ההפעלה macOS של המשתמש, ובכך לעקוף את מנגנוני הבידוד המובנים. על פי הדיווח, כחצי מיליון משתמשי Mac עשויים להיות חשופים לסיכון זה. הפרטים נחשפו על ידי חברת Accomplish AI, המצביעה על פוטנציאל הנזק המשמעותי הגלום ביכולת של הסוכן לגשת לקבצים רגישים מחוץ לסביבה המבודדת של המכונה הווירטואלית.

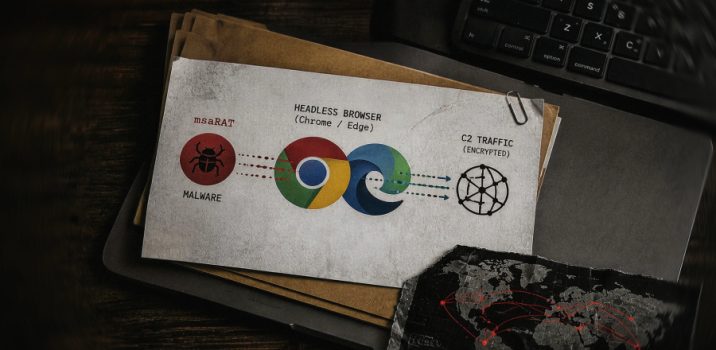
קבוצת הכופר Chaos עושה שימוש ב-msaRAT כדי לנתב תקשורת C2 דרך דפדפנים במצב ללא ממשק

חוקרי Cisco Talos חשפו שיטה חדשה של קבוצת הכופר Chaos, המשתמשת בתוכנה זדונית בשם msaRAT כדי לנהל את תקשורת הפיקוד והשליטה. ה-Implant, שנכתב בשפת Rust, אינו יוצר קשר ישיר עם שרתים חיצוניים, אלא פועל מול ממשק ה-Localhost בלבד. לצורך התקשורת החיצונית, התוכנה מפעילה דפדפני Chrome או Edge במצב עבודה ללא ממשק (Headless), ומשתמשת בהם כדי לנתב את התעבורה מול שרתי התוקפים. שיטה זו מאפשרת ל-Chaos להסוות את פעילותה בתוך תעבורת דפדפן לגיטימית ולעקוף מנגנוני הגנה המנטרים תעבורת רשת יוצאת של תהליכים לא מוכרים על גבי מערכות Windows שנפגעו.

פרצת אבטחה ב-ChatGPT אפשרה יצירת סוכני בינה מלאכותית זדוניים בארגונים

חוקרי חברת האבטחה Zenity חשפו פרצת אבטחה ב-OpenAI שזכתה לכינוי AgentForger, אשר אפשרה לתוקפים להחדיר סוכני בינה מלאכותית זדוניים לסביבות עבודה ארגוניות באמצעות לחיצה על קישור בודד. הפרצה אפשרה יצירה והגדרה של סוכן אוטונומי המנצל את הרשאות המשתמש ואת החיבורים שלו לשירותים כגון Outlook, Slack ו-SharePoint כדי לגנוב מידע ארגוני או לשלוח הודעות פישינג בשם העובד. הסוכן הפועל יכל לתקשר עם התוקף באמצעות תיבת הדואר הנכנס ולקבל משימות באופן חשאי. חברת OpenAI עודכנה על ידי החוקרים ב-4 ביוני ותיקנה את הפרצה בתוך ימים ספורים על ידי הסרת פרמטר בכתובת ה-URL שאיפשר את המתקפה.

מחקר חדש: רוב מודלי ה-AI מתקשים בזיהוי נוזקות המיועדות לחבלה במתקנים גרעיניים

חברת SentinelOne פרסמה מדד חדש לבחינת יכולותיהם של מודלי בינה מלאכותית מתקדמים בניתוח וחשיפה של נוזקות מורכבות. המדד, המבוסס על אירוע סייבר תיאורטי המדמה חבלה במתקן גרעיני בהשראת מקרה Fast16, נועד לבחון את רמת המיומנות של המודלים בביצוע חקירות סייבר טכניות ומעמיקות. תוצאות המחקר מצביעות על כך שרוב מודלי השפה הגדולים מתקשים להתמודד עם המשימה ולשמור על דיוק לאורך שלבי החקירה השונים, מה שמעלה סימני שאלה לגבי השימוש בכלים אלו בתהליכי הגנת סייבר קריטיים הדורשים הבנה מעמיקה של קוד זדוני מתוחכם וניתוח התנהגותי של איומים.

אזהרת גורמי מודיעין: קבוצת התקיפה LAUNDRY BEAR מנהלת קמפיין פישינג ממוקד

המרכז הלאומי לאבטחת סייבר בבריטניה (NCSC), בשיתוף עם שותפים בינלאומיים, פרסם אזהרה רשמית מפני קמפיין סייבר חדש המיוחס לקבוצת האיום המוכרת בשם LAUNDRY BEAR, המזוהה עם גורמים ממלכתיים ברוסיה. על פי הדיווח, הקבוצה מנהלת מתקפות פישינג ממוקדות המשתמשות בטכניקות מסוג zero-click נגד ארגונים מערביים. הרשויות מדגישות כי מדובר בפעילות זדונית משמעותית וממליצות לארגונים ברחבי העולם לעיין בפרטי ההנחיות המקצועיות שפורסמו כדי להתגונן מפני ניסיונות תקיפה אלו ולצמצם את סיכוני החשיפה לאיומים מתקדמים המבוצעים על ידי גורמים מדינתיים.

יצרנית הרכבות השוויצרית Stadler סירבה לדרישת כופר בסך 12.3 מיליון דולר

חברת הרכבות השוויצרית Stadler Rail הודיעה כי סירבה לדרישת כופר בגובה 12.3 מיליון דולר מצד קבוצת הכופרה Everest. התקיפה בוצעה דרך פלטפורמת החלפת נתונים של ספק חיצוני, תוך שימוש בפרטי התחברות גנובים. לפי הצהרת החברה, מערכות ה-IT הפנימיות שלה לא נפגעו, ולא נגנב מידע אישי או נתונים רגישים בעלי השפעה ביטחונית, אלא רק מידע טכני של ספק. למרות הסירוב לשלם, החברה טרם הופיעה באתר ההדלפות של קבוצת התקיפה, מהלך שנחשב חריג לדפוס הפעולה המוכר של קבוצת Everest, הפעילה מאז 2020 ומבצעת מתקפות סחיטה כפולות נגד ארגונים גלובליים.

קבוצת האקרים איראנית מנצלת את Outlook לביצוע ריגול סייבר בישראל

חוקרי חברת קספרסקי חשפו כי קבוצת התקיפה האיראנית OilRig, הידועה גם כ-APT34, מנהלת מסע ריגול סייבר מתמשך נגד ארגונים בישראל במסגרת פרויקט המכונה CAV3RN. התוקפים משתמשים בטכניקה מתוחכמת המנצלת את Microsoft Graph API כדי להחביא פקודות בתוך אירועי לוח שנה ב-Outlook, המתוזמנים לשנת 2050 כדי להישאר מוסתרים מהמשתמש. במידה וגישה זו נחסמת, הנוזקה משתמשת בשאילתות DNS רגילות כאמצעי גיבוי להעברת פרטי התחברות. התשתית שנפרצה משמשת לפעילות ריגול הכוללת איסוף קבצים, גישה למסדי נתונים וסריקת רשתות, תוך שימוש בכלים לגיטימיים כדי לחמוק ממערכות אבטחה.

פרצת אבטחה חמורה בליבת לינוקס מאפשרת לתוקפים מקומיים לקבל הרשאות Root

חוקרי אבטחה חשפו פגיעות מסוג Race Condition במערכת הקבצים XFS של ליבת הלינוקס, אשר קיבלה את המזהה CVE-2026-64600. הפרצה, שקיימת בתוכנה מזה כתשע שנים וזכתה לכינוי RefluXFS, מאפשרת לתוקפים בעלי גישה מקומית למערכת לדרוס קבצים מוגנים ולבצע הסלמת הרשאות עד לרמת Root. מדובר בסיכון משמעותי עבור סביבות לינוקס המשתמשות ב-XFS, שכן ניצול הפגיעות עשוי להעניק לתוקף שליטה מלאה על המערכת המותקנת. מומחים ממליצים למנהלי מערכות לעקוב אחר עדכוני ההפצות הרלוונטיים וליישם את התיקונים המיועדים לחסימת פוטנציאל הניצול של חולשה זו.

פגיעות קריטית ב-Linux: חולשת RefluXFS מאפשרת השגת הרשאות Root

חוקרי אבטחה חשפו פגיעות מסוג race condition בליבת ה-Linux, המוכרת בשם RefluXFS ומתועדת תחת המזהה CVE-2026-64600. מדובר בחולשה בת תשע שנים במערכת הקבצים XFS, המאפשרת לתוקפים מקומיים לבצע דריסת קבצים מוגנים במערכת ההפעלה. ניצול מוצלח של פרצה זו עשוי לאפשר למשתמשים בעלי גישה מקומית להעלות את רמת ההרשאות שלהם ולהשיג שליטה מלאה כמשתמשי Root על המערכת המותקפת. מומחי אבטחה ממליצים לבדוק את הגרסאות המותקנות וליישם את עדכוני האבטחה הרלוונטיים כדי למנוע ניצול אפשרי של הפגיעות, שכן מדובר בכשל ותיק המהווה סיכון משמעותי ליציבות ולאבטחת השרתים והמערכות המבוססות על ליבת לינוקס.

תוקפים מנצלים את GitHub Actions כדי לפגוע בשרתי cPanel ו-WHM

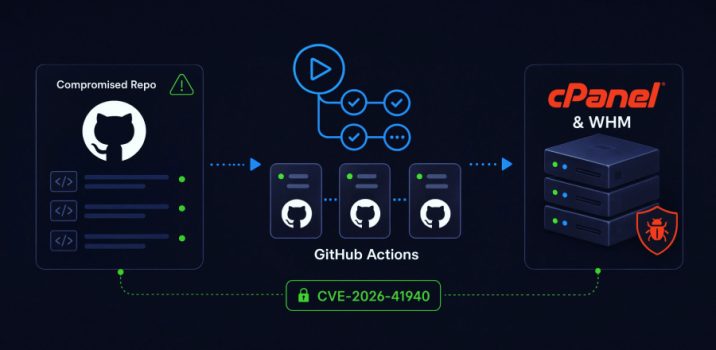
חוקרי אבטחה חשפו קמפיין רחב היקף המנצל מאגרי GitHub שנפרצו לצורך הקמת תשתית תקיפה מבוזרת המכוונת לשרתי cPanel ו-WHM. הפעילות הזדונית התבצעה באמצעות עשרה חבילות PHP פיתוח ב-Packagist, אשר היו משויכות למפתח ה-DevOps הלגיטימי dinushchathurya. החדירה התרחשה במהלך הימים ה-12 וה-13 ביולי, כאשר התוקפים ניצלו את פלטפורמת GitHub Actions כדי להפיץ קוד זדוני המיועד להשגת גישה לא מורשית לממשקי ניהול האתרים הללו. החוקרים מצביעים על חומרת האירוע בשל השימוש בתשתיות לגיטימיות לצורך הפצת נוזקות והפעלת קמפיינים ממוקדים נגד תשתיות שרתים נפוצות.